MikroTiki ruuteri ühendamiseks VPSneti privaatvõrguga IPseci kaudu lisage VPSneti juhtpaneelis haru, seejärel looge RouterOS 7-s IPseci profiil, ettepanek (proposal), peer, jagatud võtmega identiteet ja iga võrgupaari jaoks üks poliitika, jätke see liiklus NAT-ist välja ja lubage see tulemüüris. RouterOS-i IPsec on poliitikapõhine, seega marsruuti pole vaja. Igas sammus on WebFigi aken (WinBoxis on samad menüüd) ja sama seade Terminali käsuna. Testitud RouterOS 7.25 ja püsiva avaliku IPv4-aadressiga.
Enne alustamist
- Avage VPSneti juhtpaneelis oma VPN, valige Ühenda haru (ruuter), märkige MikroTik, valige jaotises Ühenda üle IPsec IKEv2 ja klõpsake Edasi. Sisestage haru võrgud ja ruuteri avalik aadress.
- Kopeerige jagatud võti kohe: seda näidatakse üks kord.
- Hoidke haru seadistus avatuna, vahekaart CLI (kopeeri ja kleebi): sinna on teie VPN-i aadress, võrgud ja nimed juba sisse kirjutatud. Kiireim on kleepida need käsud Terminali või laadida allalaaditud .rsc-fail jaotisse Files ja käivitada /import. Allolevad sammud seavad samad väärtused ükshaaval.
Piltidel on näidisväärtused dokumentatsiooniks mõeldud aadressidest. Sisestage väärtused oma juhendist.
1. 1. faas: profiil
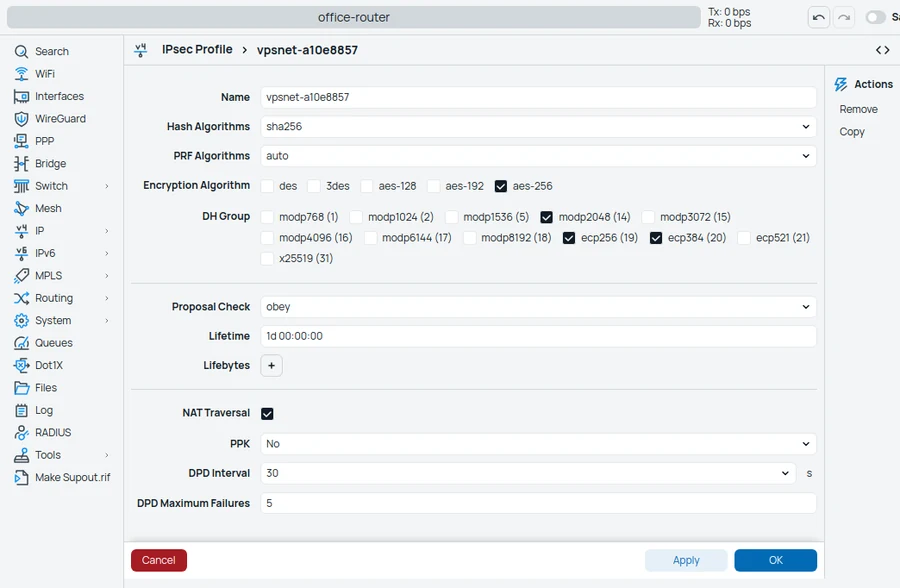
IP > IPsec > Profiles > New
RouterOS 7 ei paku IKE enda jaoks GCM-i, seega 1. faas kasutab AES-256 ja SHA-256; andmeliiklus kasutab ikkagi AES-256-GCM-i (2. samm).
| Väli | Väärtus |
|---|---|
| Name | tunneli nimi seadistusest (näiteks vpsnet-a10e8857) |
| Hash Algorithms | sha256 |
| PRF Algorithms | auto |
| Encryption Algorithm | aes-256 |
| DH Group | ecp256 (19), ecp384 (20), modp2048 (14) |
| Proposal Check | obey |
| Lifetime | 1d 00:00:00 |
| NAT Traversal | On |
| DPD Interval | 30 s |
| DPD Maximum Failures | 5 |
Sama Terminalis:
/ip ipsec profile add name=vpsnet-a10e8857 enc-algorithm=aes-256 hash-algorithm=sha256 prf-algorithm=auto dh-group=ecp256,ecp384,modp2048 lifetime=1d nat-traversal=yes dpd-interval=30s dpd-maximum-failures=5 proposal-check=obey
2. 2. faas: ettepanek (proposal)
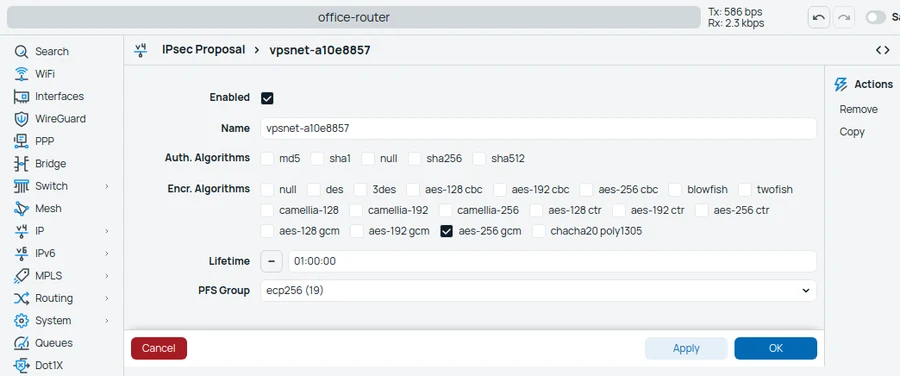
IP > IPsec > Proposals > New
Märkige ainult aes-256 gcm ja mitte ühtegi Auth. Algorithmi: GCM autentib ise. RouterOS lubab ühe PFS-grupi; seadistus kasutab ecp256-t.
| Väli | Väärtus |
|---|---|
| Name | tunneli nimi seadistusest (näiteks vpsnet-a10e8857) |
| Auth. Algorithms | mitte ühtegi |
| Encr. Algorithms | aes-256 gcm |
| Lifetime | 01:00:00 |
| PFS Group | ecp256 (19) |
Sama Terminalis:
/ip ipsec proposal add name=vpsnet-a10e8857 enc-algorithms=aes-256-gcm auth-algorithms="" pfs-group=ecp256 lifetime=1h
3. Lisage VPN peer’ina
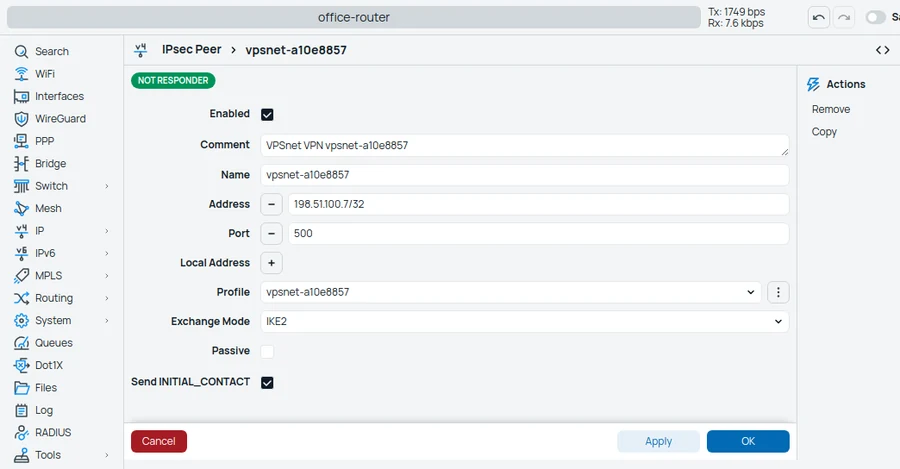
IP > IPsec > Peers > New
Address on VPN-i aadress koos /32-ga. Jätke Passive märkimata: tunneli võib alustada kumbki pool.
| Väli | Väärtus |
|---|---|
| Name | tunneli nimi seadistusest (näiteks vpsnet-a10e8857) |
| Address | VPN-i aadress/32 |
| Port | 500 |
| Profile | 1. sammust |
| Exchange Mode | IKE2 |
| Send INITIAL_CONTACT | On |
Sama Terminalis:
/ip ipsec peer add name=vpsnet-a10e8857 address=198.51.100.7/32 port=500 exchange-mode=ike2 profile=vpsnet-a10e8857 send-initial-contact=yes passive=no comment="VPSnet VPN vpsnet-a10e8857"
4. Jagatud võti
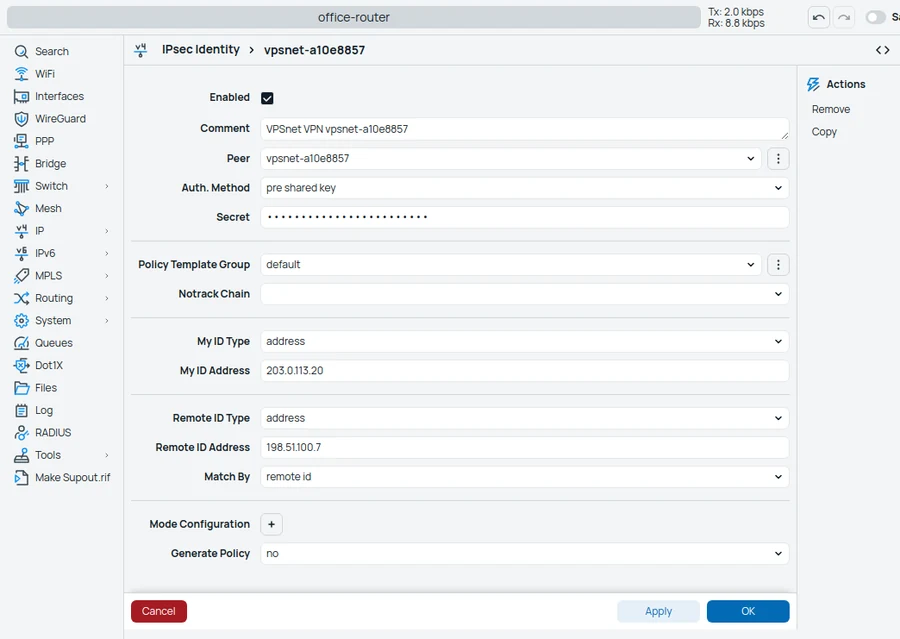
IP > IPsec > Identities > New
Kleepige võti täpselt: 64 märki, tühikuteta. My ID on teie ruuteri avalik aadress, Remote ID VPN-i aadress.
| Väli | Väärtus |
|---|---|
| Peer | 3. sammust |
| Auth. Method | pre shared key |
| Secret | jagatud võti (näidatakse üks kord) |
| My ID Type | address |
| My ID Address | teie ruuteri avalik IPv4-aadress |
| Remote ID Type | address |
| Remote ID Address | VPN-i aadress |
| Generate Policy | no |
Sama Terminalis:
/ip ipsec identity add peer=vpsnet-a10e8857 auth-method=pre-shared-key secret="KEY_FROM_THE_PANEL" my-id=address:203.0.113.20 remote-id=address:198.51.100.7 generate-policy=no comment="VPSnet VPN vpsnet-a10e8857"
5. Üks poliitika iga võrgupaari kohta
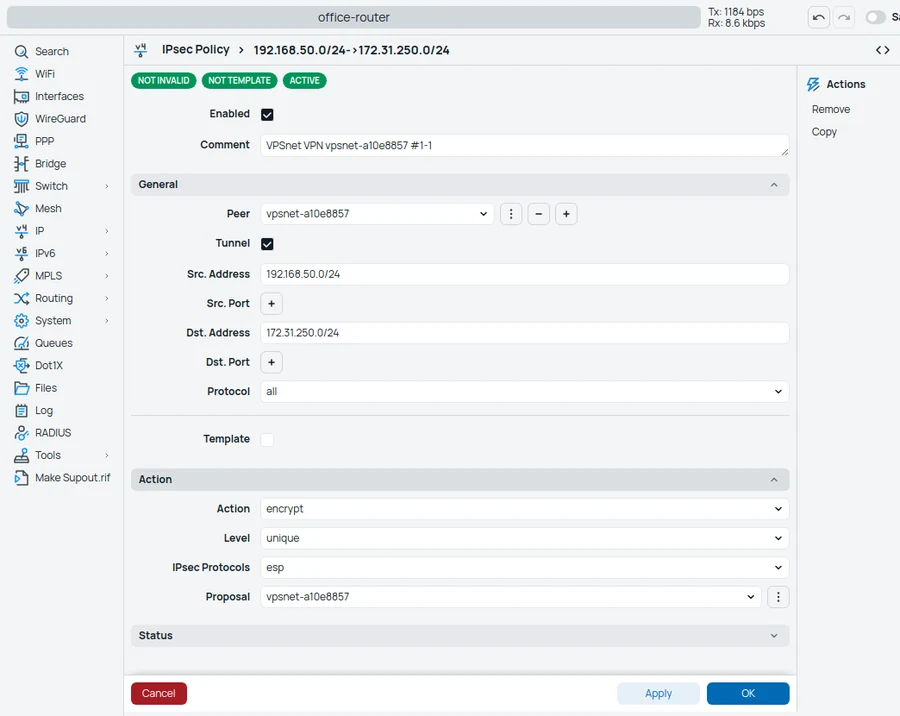
IP > IPsec > Policies > New
Lisage iga kontorivõrgu ja iga seadistuses toodud VPSneti võrgu jaoks üks poliitika: allikaks kontorivõrk, sihiks VPSneti võrk. Märkige Tunnel; jaotises Action valige encrypt, unique ja ettepanek 2. sammust.
| Väli | Väärtus |
|---|---|
| Peer | 3. sammust |
| Tunnel | On |
| Src. Address | teie kontori võrk |
| Dst. Address | VPSneti võrk seadistusest |
| Protocol | all |
| Action | encrypt |
| Level | unique |
| IPsec Protocols | esp |
| Proposal | 2. sammust |
Sama Terminalis:
/ip ipsec policy add peer=vpsnet-a10e8857 tunnel=yes src-address=192.168.50.0/24 dst-address=172.31.250.0/24 protocol=all proposal=vpsnet-a10e8857 action=encrypt level=unique comment="VPSnet VPN vpsnet-a10e8857 #1-1"
6. Jätke VPSneti liiklus NAT-ist välja
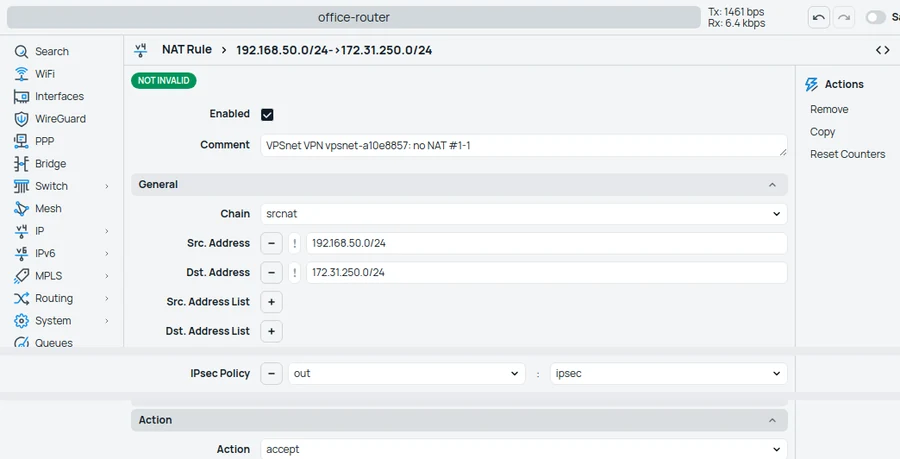
IP > Firewall > NAT > New
See reegel peab olema teie masquerade-reeglist ülalpool, muidu teisendatakse liiklus WAN-aadressile ja see ei vasta poliitikale. Lohistage see pärast salvestamist loendi algusse (Terminalis teeb seda käsk move). Iga võrgupaari jaoks üks reegel.
| Väli | Väärtus |
|---|---|
| Chain | srcnat |
| Src. Address | teie kontori võrk |
| Dst. Address | VPSneti võrk seadistusest |
| IPsec Policy | out : ipsec |
| Action | accept |
Sama Terminalis:
/ip firewall nat add chain=srcnat action=accept src-address=192.168.50.0/24 dst-address=172.31.250.0/24 ipsec-policy=out,ipsec comment="VPSnet VPN vpsnet-a10e8857: no NAT #1-1"
/ip firewall nat move [find comment="VPSnet VPN vpsnet-a10e8857: no NAT #1-1"] 0
7. Lubage tunnel tulemüüris
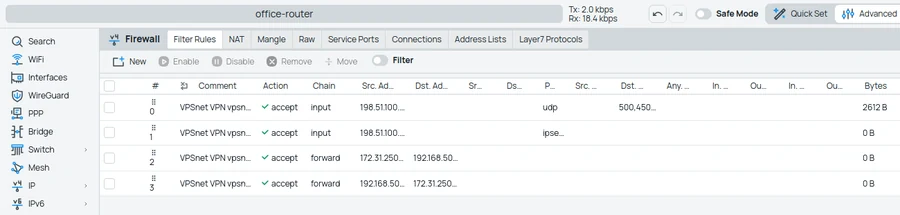
IP > Firewall > Filter Rules
Neli accept-reeglit loendi alguses: IKE ja NAT-T (UDP 500 ja 4500) ning ESP VPN-i aadressilt ruuterisse ja dekrüpteeritud liiklus mõlemas suunas kontorivõrgu ja VPSneti võrgu vahel.
| Chain | Reegel |
|---|---|
| input | protocol udp, Dst. Port 500,4500, Src. Address – VPN-i aadress – accept |
| input | protocol ipsec-esp, Src. Address – VPN-i aadress – accept |
| forward | VPSneti võrk → kontorivõrk, IPsec Policy in : ipsec – accept |
| forward | kontorivõrk → VPSneti võrk, IPsec Policy out : ipsec – accept |
Sama Terminalis:
/ip firewall filter add chain=input action=accept protocol=udp src-address=198.51.100.7 dst-port=500,4500 comment="VPSnet VPN vpsnet-a10e8857: IKE/NAT-T"
/ip firewall filter move [find comment="VPSnet VPN vpsnet-a10e8857: IKE/NAT-T"] 0
/ip firewall filter add chain=input action=accept protocol=ipsec-esp src-address=198.51.100.7 comment="VPSnet VPN vpsnet-a10e8857: ESP"
/ip firewall filter move [find comment="VPSnet VPN vpsnet-a10e8857: ESP"] 0
/ip firewall filter add chain=forward action=accept src-address=172.31.250.0/24 dst-address=192.168.50.0/24 ipsec-policy=in,ipsec comment="VPSnet VPN vpsnet-a10e8857: VPSnet -> office #1-1"
/ip firewall filter move [find comment="VPSnet VPN vpsnet-a10e8857: VPSnet -> office #1-1"] 0
/ip firewall filter add chain=forward action=accept src-address=192.168.50.0/24 dst-address=172.31.250.0/24 ipsec-policy=out,ipsec comment="VPSnet VPN vpsnet-a10e8857: office -> VPSnet #1-1"
/ip firewall filter move [find comment="VPSnet VPN vpsnet-a10e8857: office -> VPSnet #1-1"] 0
8. Piirake TCP MSS-i
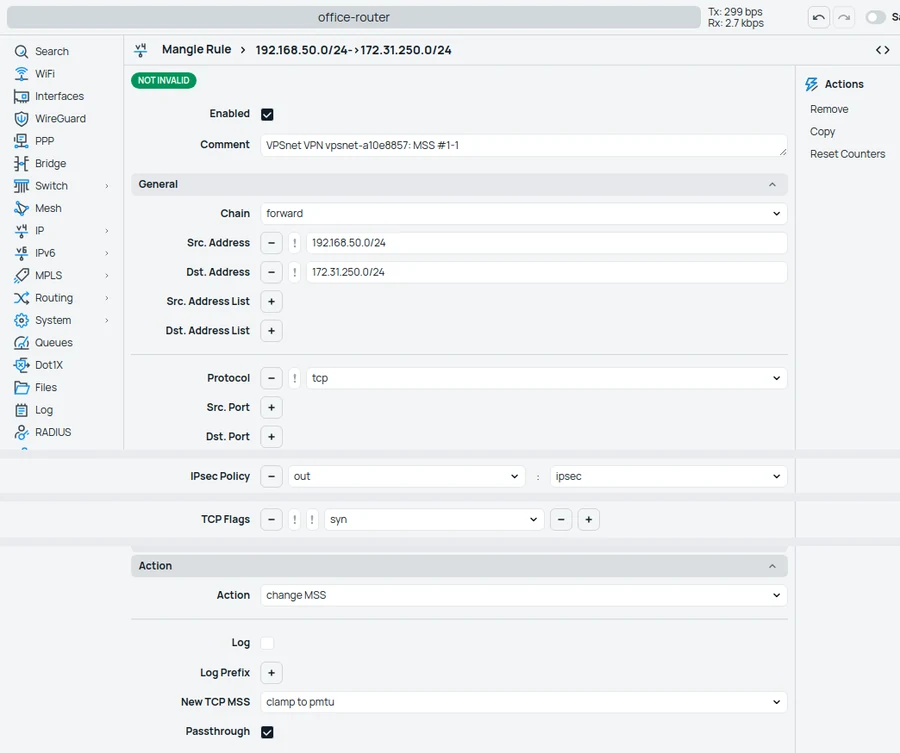
IP > Firewall > Mangle > New
Tunneli MTU on 1400. See reegel hoiab TCP-ühendused VPSnetiga suurte pakettide tõttu kinni jäämast.
| Väli | Väärtus |
|---|---|
| Chain | forward |
| Src. Address | teie kontori võrk |
| Dst. Address | VPSneti võrk seadistusest |
| Protocol | tcp |
| TCP Flags | syn |
| IPsec Policy | out : ipsec |
| Action | change MSS |
| New TCP MSS | clamp to pmtu |
| Passthrough | On |
Sama Terminalis:
/ip firewall mangle add chain=forward action=change-mss new-mss=clamp-to-pmtu protocol=tcp tcp-flags=syn src-address=192.168.50.0/24 dst-address=172.31.250.0/24 ipsec-policy=out,ipsec comment="VPSnet VPN vpsnet-a10e8857: MSS #1-1"
/ip firewall mangle move [find comment="VPSnet VPN vpsnet-a10e8857: MSS #1-1"] 0
9. Kontrollige tunnelit
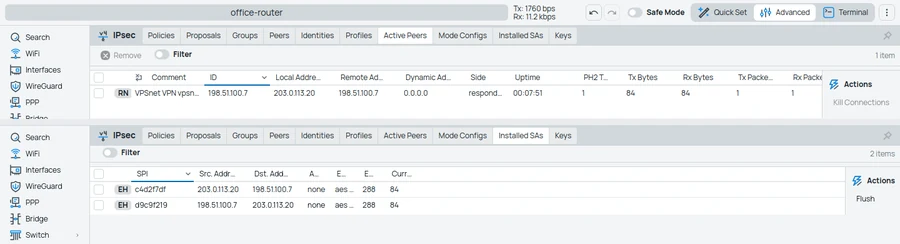
IP > IPsec > Active Peers, Installed SAs
Meie VPN alustab tunneli minuti jooksul. Active Peers näitab VPN-i olekus established ja Installed SAs aes-gcm SA-paari. Seejärel pingige kontoriarvutist VPSneti serveri privaataadressi.
| Väli | Väärtus |
|---|---|
| State | established |
Sama Terminalis:
/ip ipsec active-peers print
/ip ipsec installed-sa print proplist=spi,src-address,dst-address,state,enc-algorithm,current-bytes
Kontroll ja vead
- Avage paneelis haru ja klõpsake Kontrolli tunnelit: kontrollitakse, kas ruuter vastab, kas võtmed klapivad ja kas liiklus liigub.
- Aktiivset peer’i pole: kontrollige peer’i aadressi, identiteedi võtit (kleebitud tühikuteta) ja seda, et UDP 500, 4500 ja ESP input-reeglid on drop-reeglitest ülalpool. Log (topics ipsec) näitab, miks läbirääkimine ei õnnestu.
- Ühendus on loodud, aga ping ei läbi: kontrollige, et poliitika allikas on kontorivõrk ja siht VPSneti võrk ning no-NAT-reegel on masquerade’ist ülalpool.
KKK
Milliseid RouterOS-i versioone see juhend katab?
See on seadistatud ja testitud RouterOS 7.25 (CHR) ja püsiva avaliku IPv4-aadressiga. RouterOS 6 ei ole kaetud.
Miks marsruuti VPSneti pole vaja?
RouterOS-i IPsec on poliitikapõhine: poliitikad otsustavad, mida krüpteeritakse, seega kontori internetiliiklus jääb samaks.
Kas saan selle tunneli kaudu kasutada BGP-d?
RouterOS-iga mitte: meie VPN kasutab BGP-d ainult marsruudipõhises tunnelis, aga RouterOS-i IPsec on poliitikapõhine. Kasutage poliitikaid.
Minu ruuteri avalik aadress muutub. Kas saan siiski ühendada?
See juhend on püsiva aadressi jaoks – seda juhtu testisime. Märkige haru lisamisel „Aadress muutub”: siis on seadistuses selle juhu seaded ja tunneli peab alustama teie ruuter.
Kaotasin jagatud võtme. Mida teha?
Võtit näidatakse üks kord. Avage paneelis haru ja valige „Vaheta võti”: luuakse uus võti, seda näidatakse üks kord ja vana lakkab töötamast, kui ruuter järgmine kord ühendub.
Kas tunnel vajab NAT-i?
Ei. VPSneti serverid näevad kontori arvutite enda aadresse.