FortiGate’i ühendamiseks VPSneti privaatvõrguga lisage VPSneti juhtpaneelis haru ja looge seejärel FortiGate’is kohandatud (Custom) marsruuditud IPsec IKEv2 tunnel paneeli juhendi väärtustega, lisage aadressiobjektid, staatiline marsruut ja kaks tulemüüri reeglit. Juhend on testitud FortiOS 8.0.2 ja püsiva avaliku IPv4-aadressiga.
Enne alustamist
- Avage VPSneti juhtpaneelis oma VPN, valige Ühenda haru (ruuter), märkige FortiGate ja klõpsake Edasi. Sisestage haru võrgud ja ruuteri avalik IPv4-aadress.
- Kopeerige jagatud võti (PSK) kohe: seda näidatakse üks kord.
- Hoidke haru Ruuteri juhend avatud, vahekaart Brauseris: sinna on teie VPN-i aadress, tunneliaadressid ja võrgud juba sisse kirjutatud.
Piltidel on näidisväärtused dokumentatsiooniks mõeldud aadressidest. Sisestage väärtused oma juhendist.
1. Looge tunnel
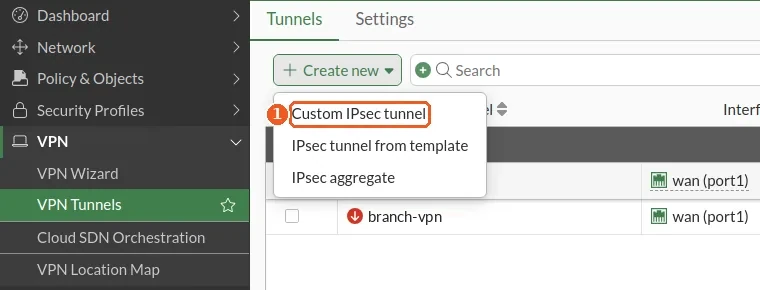
VPN > VPN Tunnels > Create new
Klõpsake Create new ja valige Custom IPsec tunnel: avaneb tunneli vorm.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Custom IPsec tunnel | valige see |
2. Tunneli jaotis Network
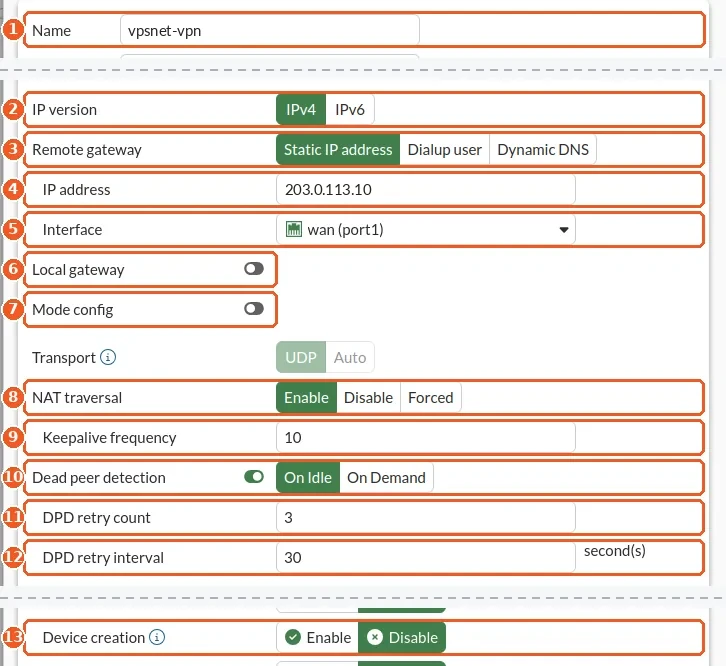
VPN > VPN Tunnels > Custom IPsec tunnel > Network
Nimi on kuni 15 märki: see on ka tunneliliidese nimi. Device creation asub jaotises Advanced network settings.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Name | tunneli nimi juhendist |
| 2 | IP version | IPv4 |
| 3 | Remote gateway | Static IP address |
| 4 | IP address | VPN-i aadress juhendist |
| 5 | Interface | teie WAN-liides |
| 6 | Local gateway | Off |
| 7 | Mode config | Off |
| 8 | NAT traversal | Enable |
| 9 | Keepalive frequency | 10 |
| 10 | Dead peer detection | On Idle |
| 11 | DPD retry count | 3 |
| 12 | DPD retry interval | 30 (või juhendis toodud väärtus) |
| 13 | Device creation | Disable |
3. Tunneli jaotis Authentication
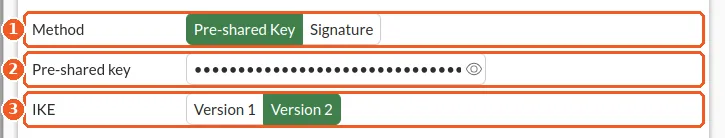
VPN > VPN Tunnels > Custom IPsec tunnel > Authentication
Kleepige paneelist jagatud võti ja valige IKE versioon 2.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Method | Pre-shared Key |
| 2 | Pre-shared key | jagatud võti (näidatakse üks kord) |
| 3 | IKE | Version 2 |
4. Tunneli jaotis Phase 1 proposal
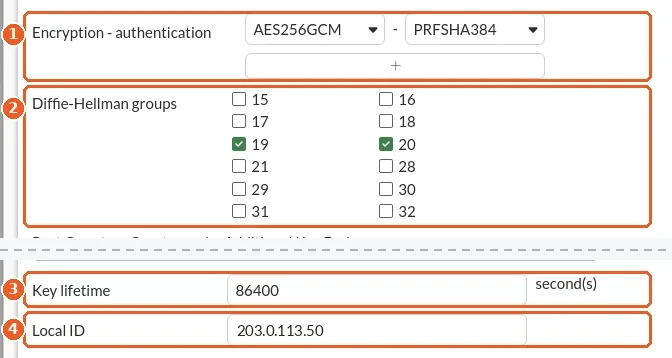
VPN > VPN Tunnels > Custom IPsec tunnel > Phase 1 proposal
Jätke üks krüpteerimisrida, eemaldage ülejäänud ×-ga. Märkige ainult kaks Diffie-Hellmani rühma.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Encryption - authentication | AES256GCM - PRFSHA384 |
| 2 | Diffie-Hellman groups | 19, 20 |
| 3 | Key lifetime | 86400 (või juhendis toodud väärtus) |
| 4 | Local ID | teie avalik IPv4-aadress (vajalik, kui FortiGate on NAT-i taga) |
5. Phase 2 selektor
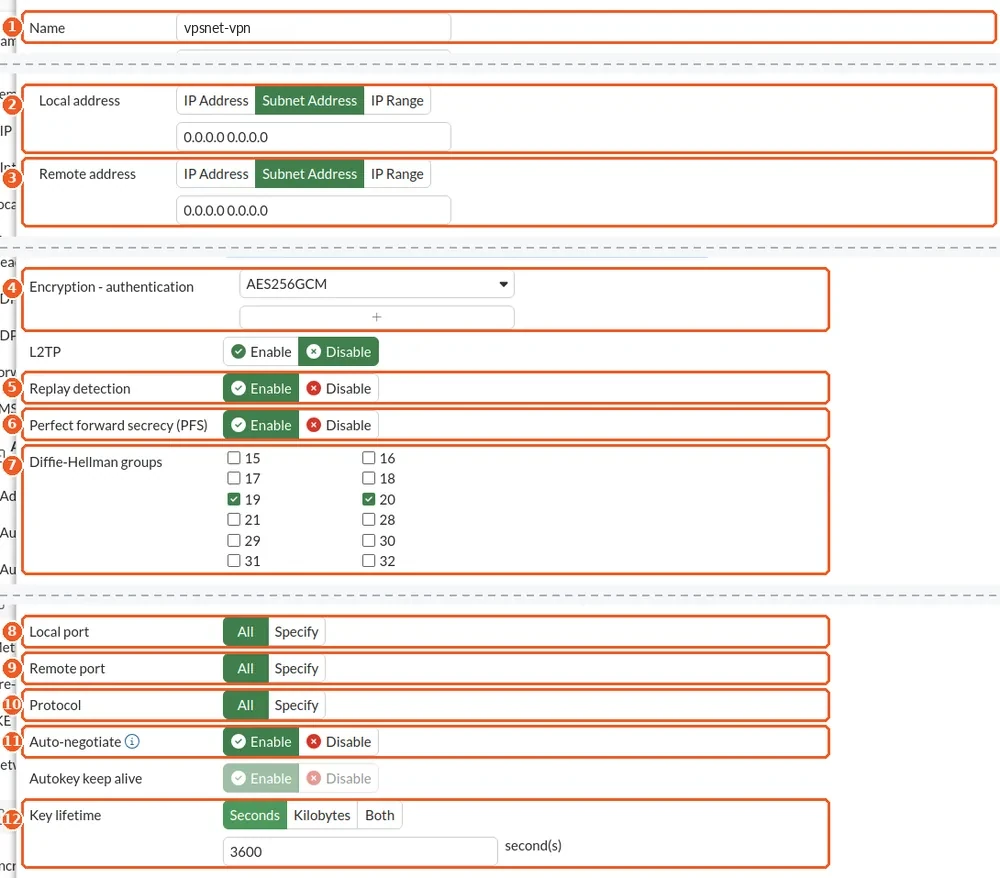
VPN > VPN Tunnels > Custom IPsec tunnel > Phase 2 selectors > Create new
Krüpteerimine ja ülejäänu on jaotises Advanced. OK sulgeb selektori; seejärel klõpsake OK ka tunneli vormil.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Name | tunneli nimi juhendist |
| 2 | Local address | Subnet Address 0.0.0.0/0.0.0.0 |
| 3 | Remote address | Subnet Address 0.0.0.0/0.0.0.0 |
| 4 | Encryption - authentication | AES256GCM |
| 5 | Replay detection | Enable |
| 6 | Perfect forward secrecy (PFS) | Enable |
| 7 | Diffie-Hellman groups | 19, 20 |
| 8 | Local port | All |
| 9 | Remote port | All |
| 10 | Protocol | All |
| 11 | Auto-negotiate | Enable |
| 12 | Key lifetime | Seconds: 3600 (või juhendis toodud väärtus) |
6. Kontorivõrgu aadress
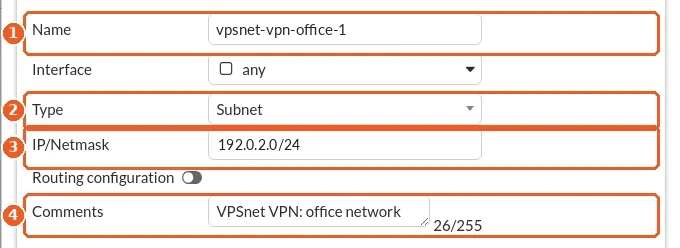
Policy & Objects > Addresses > Create new
Iga kontorivõrgu jaoks üks aadressiobjekt: juhendis on need nummerdatud -office-1, -office-2 jne.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Name | tunneli nimi koos -office-1-ga |
| 2 | Type | Subnet |
| 3 | IP/Netmask | teie kontori võrk |
| 4 | Comments | VPSnet VPN: office network |
7. VPSneti võrgu aadress
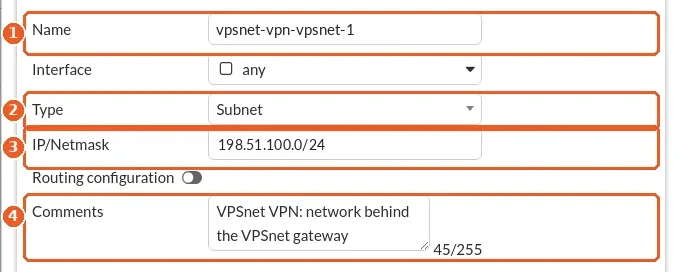
Policy & Objects > Addresses > Create new
Iga juhendis toodud VPSneti võrgu jaoks üks aadressiobjekt.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Name | tunneli nimi koos -vpsnet-1-ga |
| 2 | Type | Subnet |
| 3 | IP/Netmask | VPSneti võrk juhendist |
| 4 | Comments | VPSnet VPN: network behind the VPSnet gateway |
8. Kontori aadressirühm
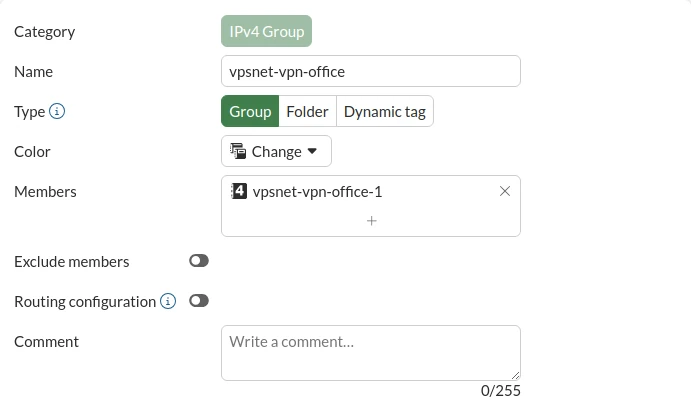
Policy & Objects > Addresses > Address Group > Create new
Looge kontori aadressiobjektide rühm: seda kasutavad 11. ja 12. sammu reeglid.
| Väli | Väärtus |
|---|---|
| Name | tunneli nimi koos -office-ga |
| Type | Group |
| Members | kõik -office-N aadressid |
9. VPSneti aadressirühm
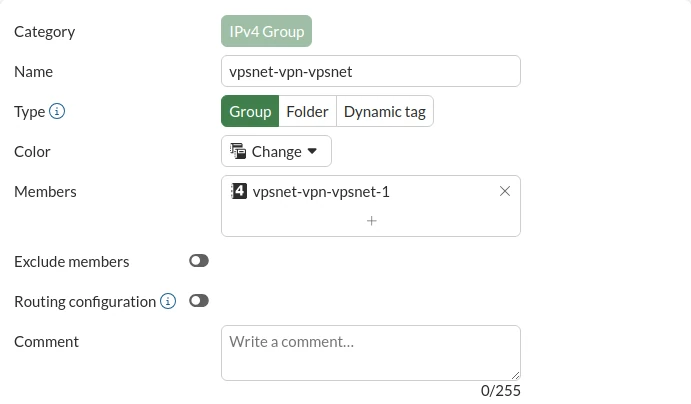
Policy & Objects > Addresses > Address Group > Create new
Looge VPSneti aadressiobjektide rühm.
| Väli | Väärtus |
|---|---|
| Name | tunneli nimi koos -vpsnet-iga |
| Type | Group |
| Members | kõik -vpsnet-N aadressid |
10. Suunake VPSneti võrgud
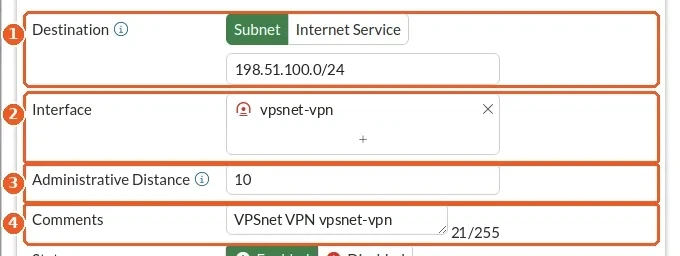
Network > Static Routes > Create new
Iga VPSneti võrgu jaoks üks marsruut tunneliliidese kaudu. Lüüsi aadressi pole vaja.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Destination | VPSneti võrk juhendist |
| 2 | Interface | tunnel |
| 3 | Administrative Distance | 10 |
| 4 | Comments | VPSnet VPN |
11. Reegel: kontor VPSneti
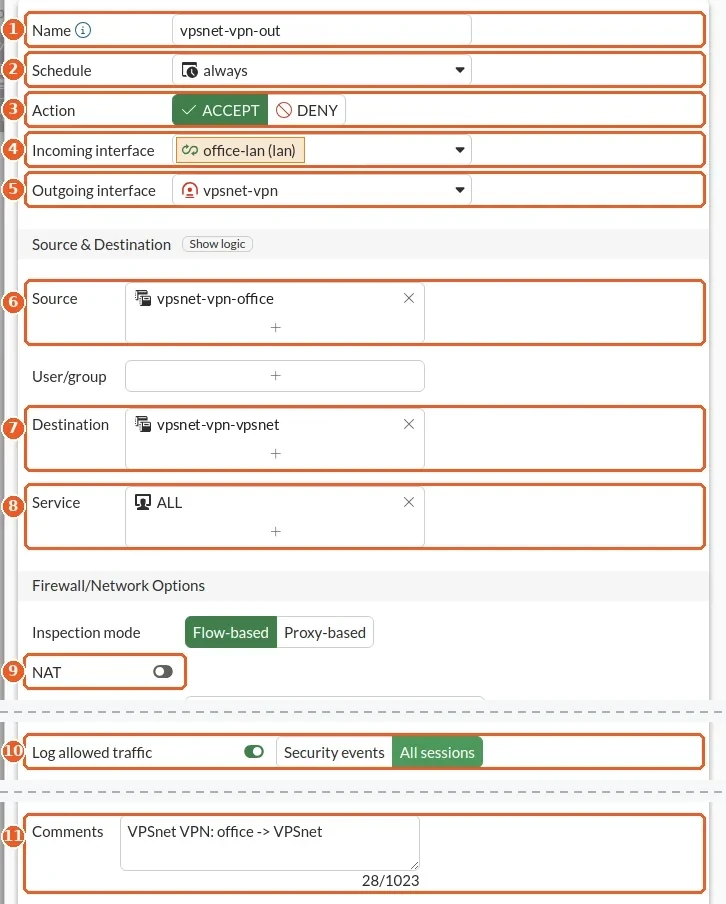
Policy & Objects > Firewall Policy > Create new
NAT jääb välja: VPSneti serverid näevad kontori arvutite enda aadresse.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Name | tunneli nimi koos -out-iga |
| 2 | Schedule | always |
| 3 | Action | ACCEPT |
| 4 | Incoming interface | teie LAN-liides |
| 5 | Outgoing interface | tunnel |
| 6 | Source | kontori rühm |
| 7 | Destination | VPSneti rühm |
| 8 | Service | ALL |
| 9 | NAT | Off |
| 10 | Log allowed traffic | All sessions |
| 11 | Comments | VPSnet VPN: office -> VPSnet |
12. Reegel: VPSnet kontorisse
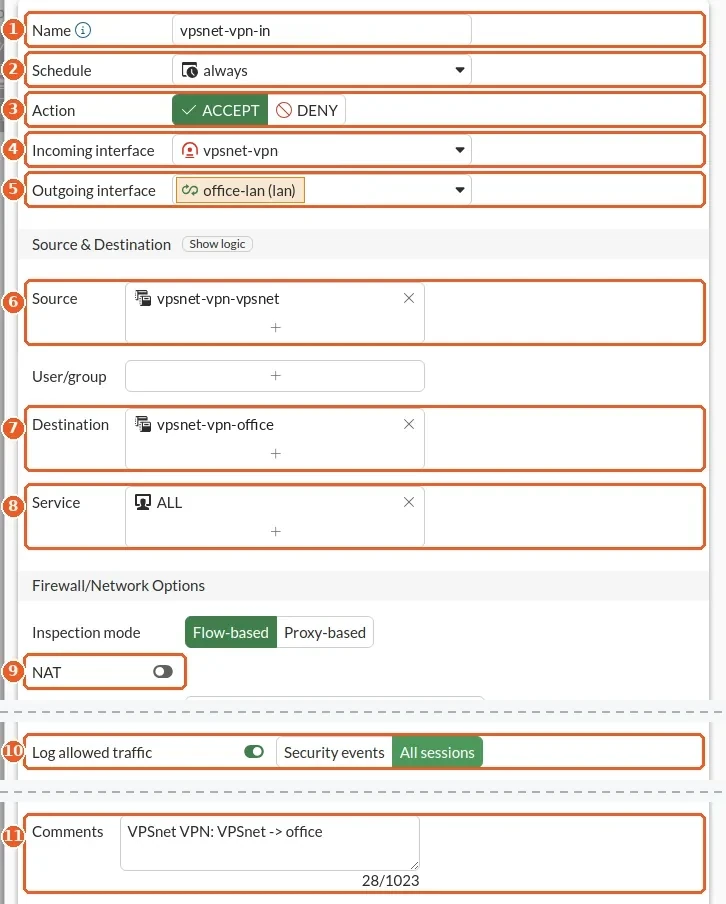
Policy & Objects > Firewall Policy > Create new
Sama reegel vastupidises suunas.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Name | tunneli nimi koos -in-iga |
| 2 | Schedule | always |
| 3 | Action | ACCEPT |
| 4 | Incoming interface | tunnel |
| 5 | Outgoing interface | teie LAN-liides |
| 6 | Source | VPSneti rühm |
| 7 | Destination | kontori rühm |
| 8 | Service | ALL |
| 9 | NAT | Off |
| 10 | Log allowed traffic | All sessions |
| 11 | Comments | VPSnet VPN: VPSnet -> office |
Kontroll ja vead
- Avage paneelis haru ja klõpsake Kontrolli tunnelit: kontrollitakse, kas ruuter vastab, kas võtmed klapivad ja kas liiklus liigub.
- VPN > VPN Tunnels näitab tunnelit olekus Up. Kui see jääb maha, valige see ja Bring up. Käsureal näitab
diagnose vpn ike gateway list name TUNNEL(TUNNEL – tunneli nimi) läbirääkimist. - Tunnel töötab, aga ping ei liigu: kontrollige staatilist marsruuti tunnelisse, mõlemat reeglit ja et NAT on väljas.
KKK
Milliseid FortiGate (FortiOS) versioone see juhend katab?
See on seadistatud ja testitud FortiGate (FortiOS) 8.0.2 ja püsiva avaliku IPv4-aadressiga. Teistes versioonides võivad mõned väljad olla teise nime või asukohaga.
Kas saan kasutada hoopis käsurida?
Jah. Juhendis on vahekaart „Käsud” samade seadetega, kleepimiseks valmis; valige seal oma FortiOS-i versioon.
Miks on tunneli nimi kuni 15 märki?
FortiOS kasutab seda tunneliliidese nimena ja liideste nimed on kuni 15 märki.
Minu ruuteri avalik aadress muutub. Kas saan siiski ühendada?
See juhend on püsiva aadressi jaoks – seda juhtu testisime. Märkige haru lisamisel „Aadress muutub”: siis on juhendis selle juhu seaded ja identiteet, mille sisestate väljale Local ID; tunneli alustab FortiGate ise.
Kaotasin jagatud võtme. Mida teha?
Võtit näidatakse üks kord. Avage paneelis haru ja valige „Vaheta võti”: luuakse uus võti, seda näidatakse üks kord ja vana lakkab töötamast, kui ruuter järgmine kord ühendub.
Kas tunnel vajab NAT-i?
Ei. VPSneti serverid näevad kontori arvutite enda aadresse.