OPNsense’i ühendamiseks VPSneti privaatvõrguga lisage VPSneti juhtpaneelis haru ja seadistage seejärel OPNsense’is marsruuditud IPsec IKEv2 tunnel (VTI) paneeli juhendi väärtustega: tunneliliides, ühendus, autentimine, child, võti, lüüs, marsruut ja tulemüüri reegel. Juhend on testitud OPNsense 26.7 ja püsiva avaliku IPv4-aadressiga.
Enne alustamist
- Avage VPSneti juhtpaneelis oma VPN, valige Ühenda haru (ruuter), märkige OPNsense, jaotises Ühenda üle valige IPsec IKEv2 ja klõpsake Edasi. Sisestage haru võrgud ja ruuteri avalik IPv4-aadress.
- Kopeerige jagatud võti (PSK) kohe: seda näidatakse üks kord.
- Hoidke haru Ruuteri juhend avatud, vahekaart Brauseris: sinna on teie VPN-i aadress, tunneliaadressid ja võrgud juba sisse kirjutatud.
Piltidel on näidisväärtused dokumentatsiooniks mõeldud aadressidest. Sisestage väärtused oma juhendist.
1. Virtuaalne tunneliliides
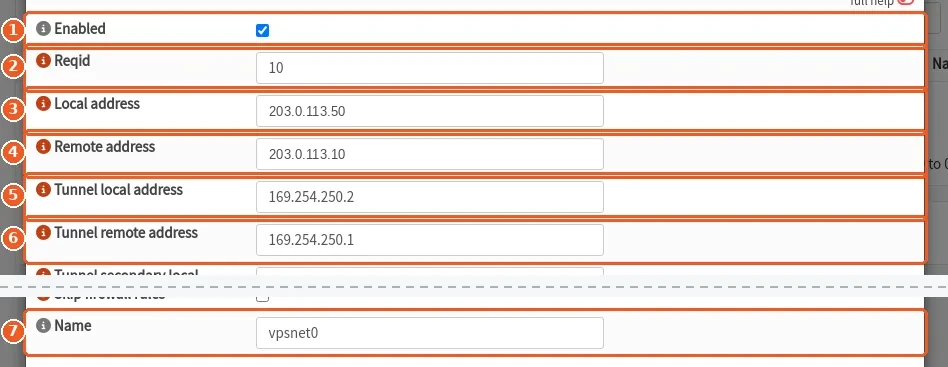
VPN > IPsec > Virtual Tunnel Interfaces > +
Jätke juhendis toodud Reqid, välja arvatud juhul, kui see tulemüür seda juba kasutab; siis kasutage sama uut numbrit ka 5. sammus.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Enabled | On |
| 2 | Reqid | Reqid juhendist |
| 3 | Local address | teie ruuteri avalik IPv4-aadress |
| 4 | Remote address | VPN-i aadress juhendist |
| 5 | Tunnel local address | ruuteri tunneliaadress juhendist (169.254.x.x) |
| 6 | Tunnel remote address | VPN-i tunneliaadress juhendist (169.254.x.x) |
| 7 | Name | liidese nimi juhendist, näiteks vpsnet0 |
2. Ühendus (IKE)
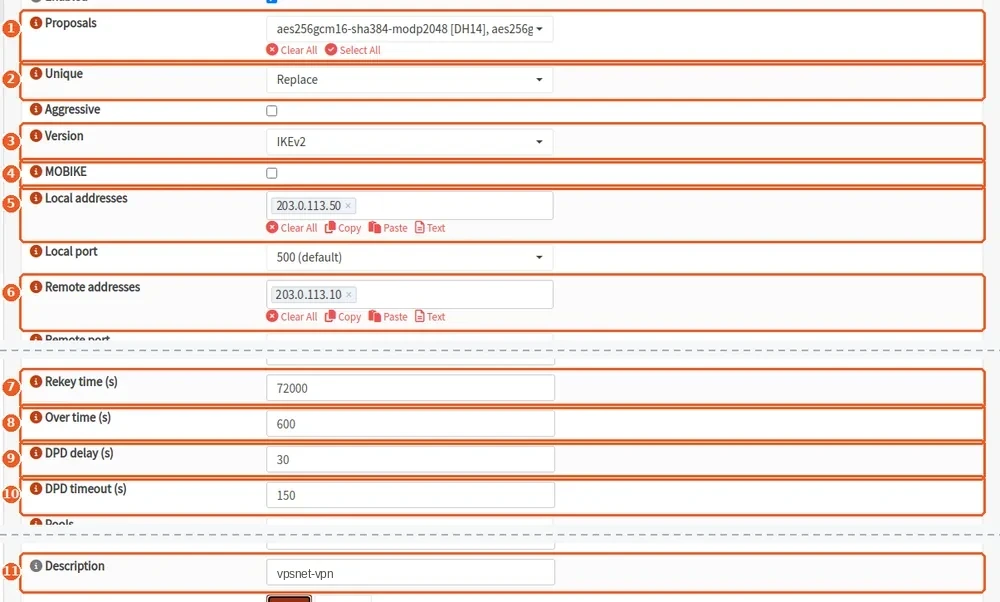
VPN > IPsec > Connections > +
Lülitage vormi ülaosas sisse advanced mode, et kõik väljad oleksid näha. Salvestage.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Proposals | aes256gcm16-sha384-ecp256, aes256gcm16-sha384-ecp384, aes256gcm16-sha384-modp2048 |
| 2 | Unique | Replace |
| 3 | Version | IKEv2 |
| 4 | MOBIKE | Off |
| 5 | Local addresses | teie ruuteri avalik IPv4-aadress |
| 6 | Remote addresses | VPN-i aadress juhendist |
| 7 | Rekey time (s) | 72000 (või juhendis toodud väärtus) |
| 8 | Over time (s) | 600 (või juhendis toodud väärtus) |
| 9 | DPD delay (s) | 30 (või juhendis toodud väärtus) |
| 10 | DPD timeout (s) | 150 |
| 11 | Description | tunneli nimi juhendist |
3. Kohalik autentimine
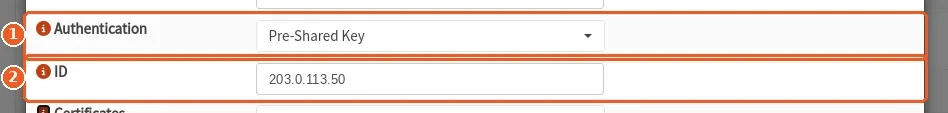
VPN > IPsec > Connections > Local Authentication > +
Klõpsake ühenduse jaotises Local Authentication + ja salvestage.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Authentication | Pre-Shared Key |
| 2 | ID | teie ruuteri avalik IPv4-aadress |
4. Kaugautentimine
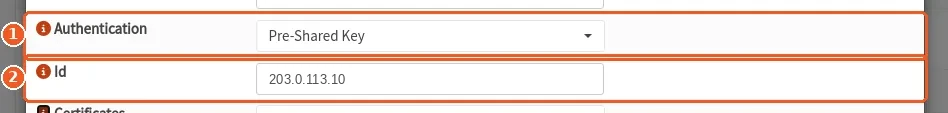
VPN > IPsec > Connections > Remote Authentication > +
Klõpsake jaotises Remote Authentication + ja salvestage.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Authentication | Pre-Shared Key |
| 2 | Id | VPN-i aadress juhendist |
5. Child (ESP)
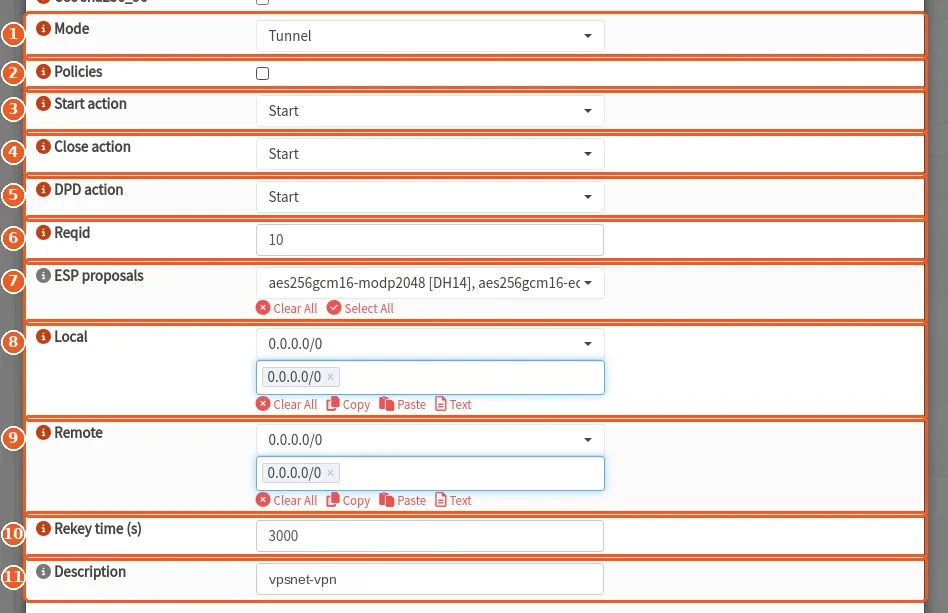
VPN > IPsec > Connections > Children > +
Jätke advanced mode sisse. Policies jääb välja: liiklust kannab tunneliliides. Kasutage sama Reqid’d mis 1. sammus. Salvestage.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Mode | Tunnel |
| 2 | Policies | Off |
| 3 | Start action | Start |
| 4 | Close action | Start |
| 5 | DPD action | Start |
| 6 | Reqid | Reqid juhendist |
| 7 | ESP proposals | aes256gcm16-ecp256, aes256gcm16-ecp384, aes256gcm16-modp2048 |
| 8 | Local | 0.0.0.0/0 |
| 9 | Remote | 0.0.0.0/0 |
| 10 | Rekey time (s) | 3000 (või juhendis toodud väärtus) |
| 11 | Description | tunneli nimi juhendist |
6. Jagatud võti
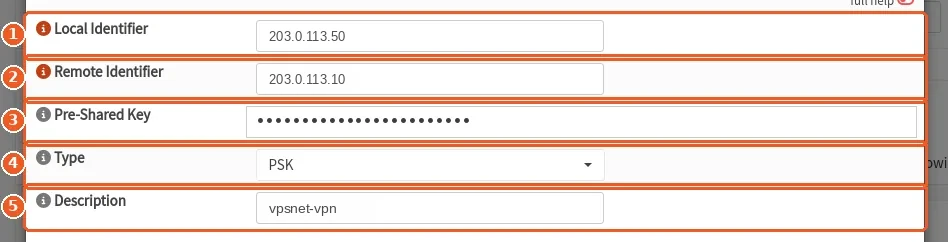
VPN > IPsec > Pre-Shared Keys > +
Lisage võti samade identifikaatoritega mis mõlemas autentimises. Salvestage.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Local Identifier | teie ruuteri avalik IPv4-aadress |
| 2 | Remote Identifier | VPN-i aadress juhendist |
| 3 | Pre-Shared Key | jagatud võti (näidatakse üks kord) |
| 4 | Type | PSK |
| 5 | Description | tunneli nimi juhendist |
7. Lülitage IPsec sisse

VPN > IPsec > Connections
Märkige Enable IPsec ja klõpsake Apply.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Enable IPsec | On |
8. Lülitage tunneliliides sisse
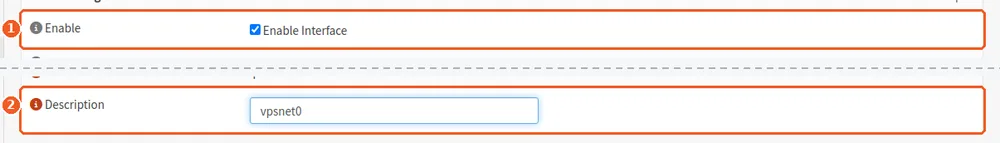
Interfaces > [the tunnel interface]
OPNsense 26 loob liidese 1. sammu VTI-st. Avage see liides, lülitage see sisse ja salvestage. Teist tunneliliidest ärge lisage.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Enable | On |
| 2 | Description | liidese nimi juhendist, näiteks vpsnet0 |
9. Tunneli lüüs
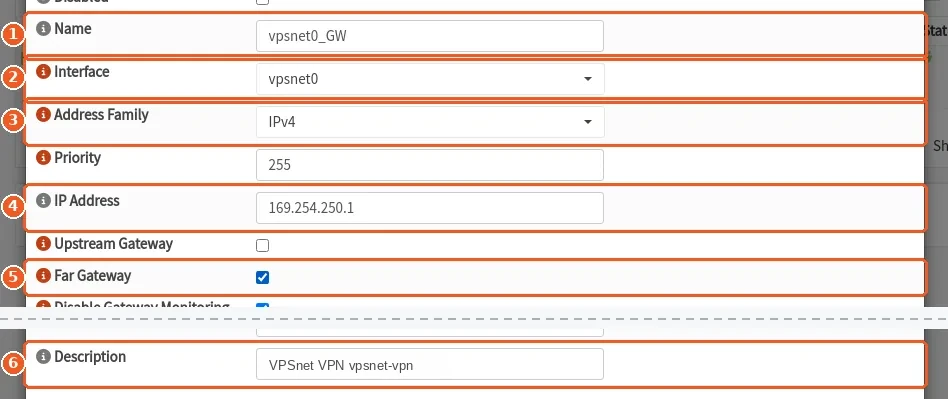
System > Gateways > Configuration > +
Lisage tunneliliidesele lüüs. Salvestage ja rakendage.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Name | liidese nimi koos _GW-ga, näiteks vpsnet0_GW |
| 2 | Interface | liidese nimi juhendist, näiteks vpsnet0 |
| 3 | Address Family | IPv4 |
| 4 | IP Address | VPN-i tunneliaadress juhendist (169.254.x.x) |
| 5 | Far Gateway | On |
| 6 | Description | VPSnet VPN |
10. Suunake VPSneti võrgud
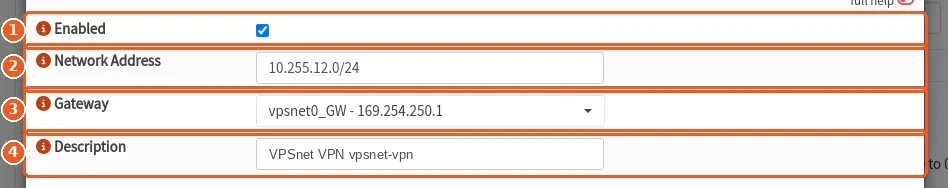
System > Routes > Configuration > +
Lisage iga juhendis toodud VPSneti võrgu jaoks üks marsruut. Salvestage ja rakendage.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Enabled | On |
| 2 | Network Address | VPSneti võrk juhendist |
| 3 | Gateway | tunneli lüüs |
| 4 | Description | VPSnet VPN |
11. Lubage liiklus VPSnetist kontorisse
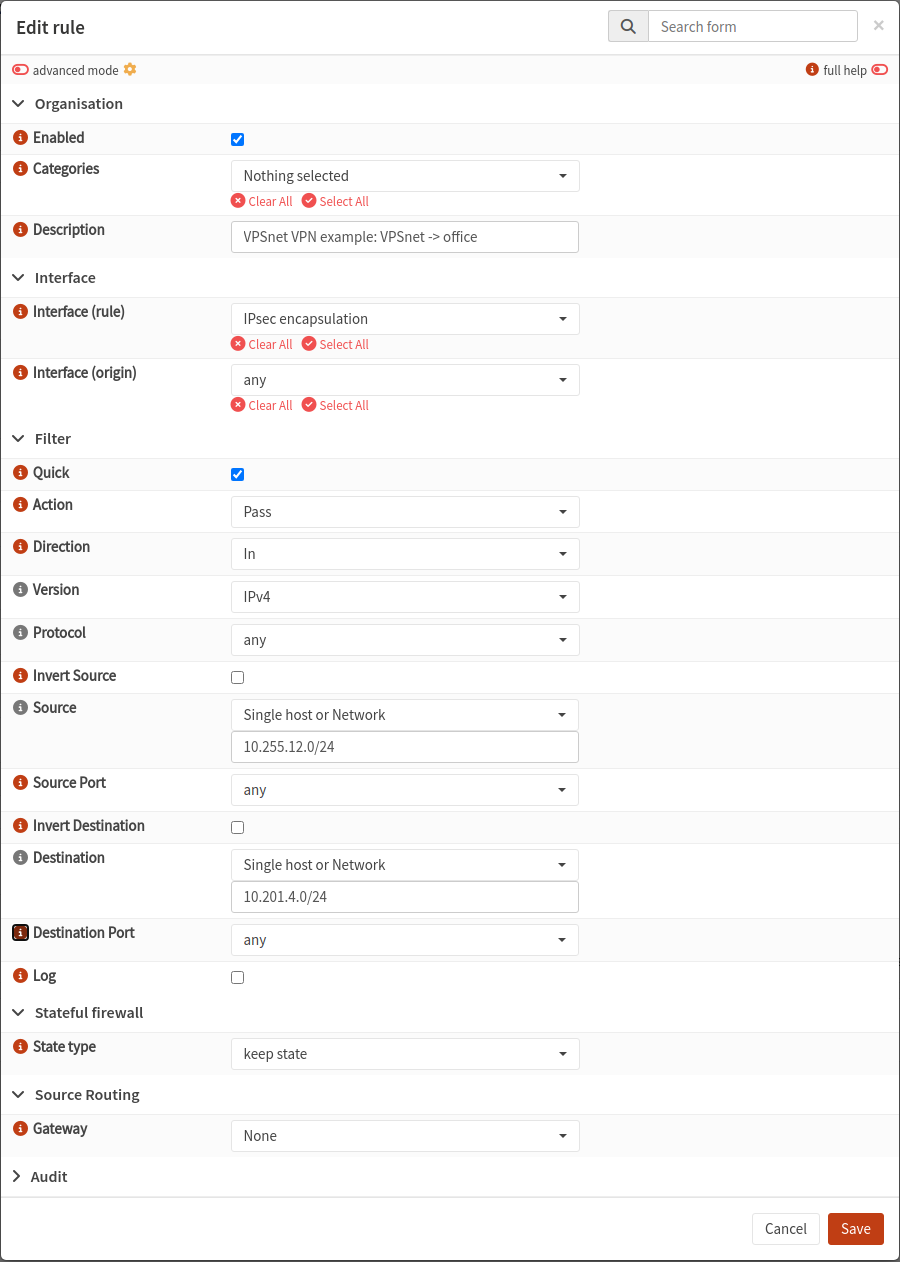
Firewall > Rules > +
OPNsense 26.7-l on üks Firewall > Rules vaade. Lisage reegel liidesega IPsec encapsulation (IPseci vaikimisi filtreerimine) ja jätke Interface (origin) väärtuseks any. Iga kontorivõrgu jaoks üks reegel. Salvestage ja rakendage.
| Väli | Väärtus |
|---|---|
| Interface (rule) | IPsec encapsulation |
| Action | Pass |
| Direction | In |
| Version | IPv4 |
| Protocol | any |
| Source | VPSneti võrk juhendist |
| Destination | teie kontori võrk |
| Description | VPSnet VPN: VPSnet -> office |
Kontroll ja vead
- Avage paneelis haru ja klõpsake Kontrolli tunnelit: kontrollitakse, kas ruuter vastab, kas võtmed klapivad ja kas liiklus liigub.
- Ühendust pole: kontrollige, et Enable IPsec on märgitud ja jagatud võtme identifikaatorid on samad mis Local ja Remote Authentication ID-d. VPN > IPsec > Log File näitab, miks läbirääkimine ebaõnnestub.
- Ühendus on, aga liiklus ei liigu: child’il peab Policies olema väljas ja Reqid sama mis tunneliliidesel; kontrollige marsruuti ja IPsec encapsulation reeglit.
KKK
Milliseid OPNsense versioone see juhend katab?
See on seadistatud ja testitud OPNsense 26.7 ja püsiva avaliku IPv4-aadressiga. Teistes versioonides võivad mõned väljad olla teise nime või asukohaga.
Minu ruuteri avalik aadress muutub. Kas saan siiski ühendada?
See juhend on püsiva aadressi jaoks. Märkige haru lisamisel „Aadress muutub”: siis on juhendis selle juhu seaded ja tunneli peab alustama teie ruuter.
Miks marsruuditud (VTI) tunnel?
VPN saadab liiklust marsruutide järgi. Tunneliliidesega lisate või eemaldate VPSneti võrke ainult marsruute muutes.
Kaotasin jagatud võtme. Mida teha?
Võtit näidatakse üks kord. Avage paneelis haru ja valige „Vaheta võti”: luuakse uus võti, seda näidatakse üks kord ja vana lakkab töötamast, kui ruuter järgmine kord ühendub.
Kas tunnel vajab NAT-i?
Ei. VPSneti serverid näevad kontori arvutite enda aadresse.