pfSense’i ühendamiseks VPSneti privaatvõrguga lisage VPSneti juhtpaneelis haru ja seadistage seejärel pfSense’is marsruuditud IPsec IKEv2 tunnel (VTI) paneeli juhendi väärtustega: 1. faas, 2. faas, tunneliliides, marsruut ja tulemüüri reegel. Juhend on testitud pfSense CE 2.8.1 ja püsiva avaliku IPv4-aadressiga.
Enne alustamist
- Avage VPSneti juhtpaneelis oma VPN, valige Ühenda haru (ruuter), märkige pfSense, jaotises Ühenda üle valige IPsec IKEv2 ja klõpsake Edasi. Sisestage haru võrgud ja ruuteri avalik IPv4-aadress.
- Kopeerige jagatud võti (PSK) kohe: seda näidatakse üks kord.
- Hoidke haru Ruuteri juhend avatud, vahekaart Brauseris: sinna on teie VPN-i aadress, tunneliaadressid ja võrgud juba sisse kirjutatud.
Piltidel on näidisväärtused dokumentatsiooniks mõeldud aadressidest. Sisestage väärtused oma juhendist.
1. 1. faasi seaded
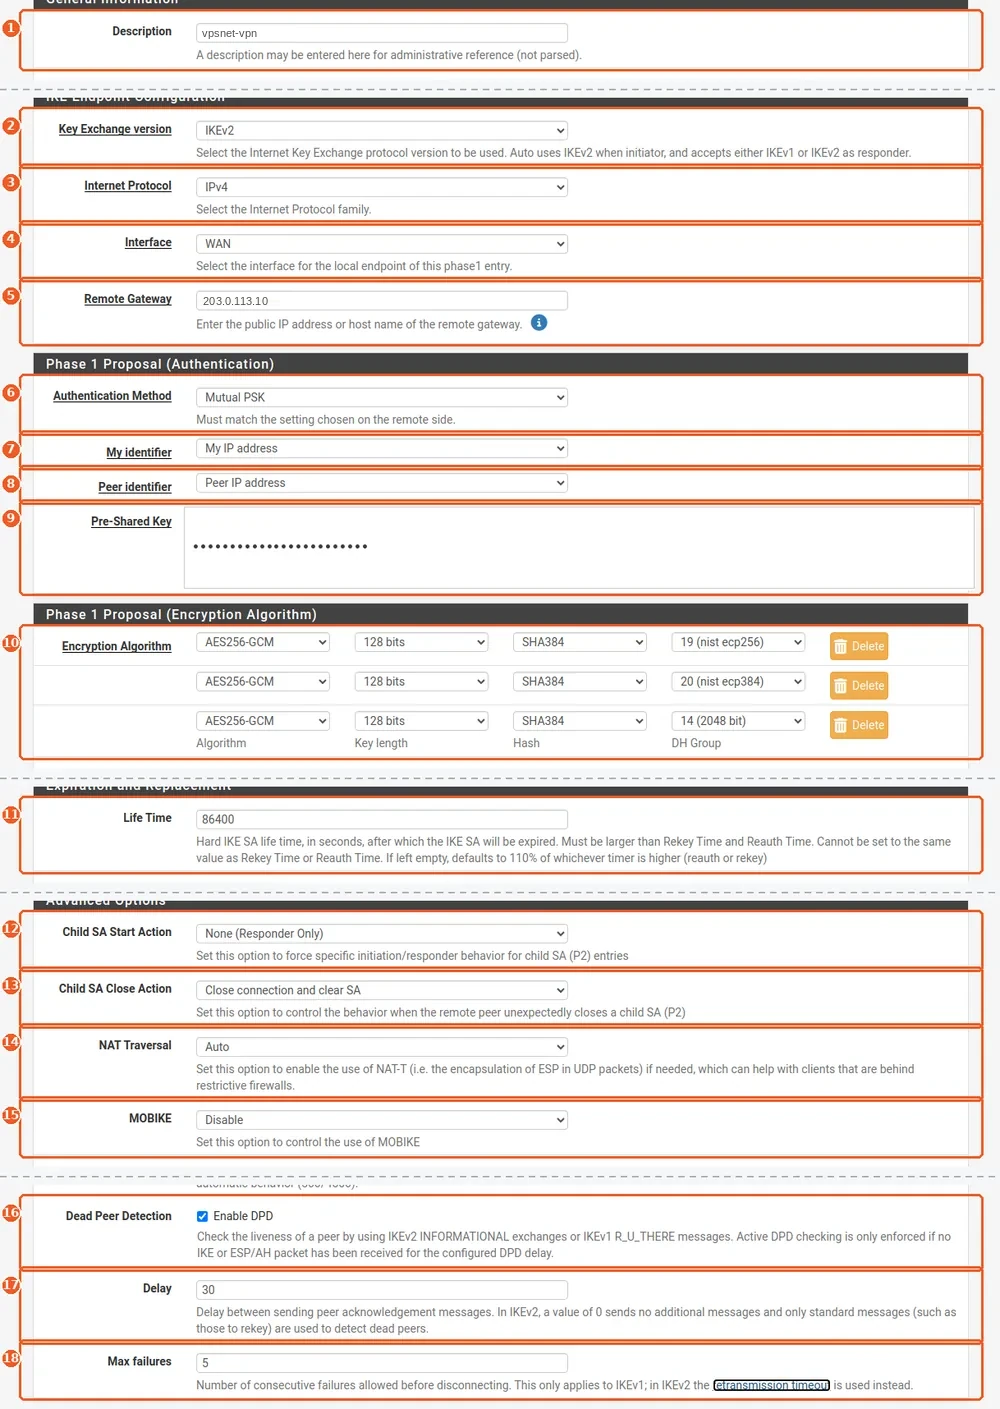
VPN > IPsec > Tunnels > Add P1
Klõpsake Add P1, seejärel Display Advanced, et kõik valikud oleksid näha. Täitke väljad ja klõpsake Save.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Description | tunneli nimi juhendist |
| 2 | Key Exchange version | IKEv2 |
| 3 | Internet Protocol | IPv4 |
| 4 | Interface | WAN |
| 5 | Remote Gateway | VPN-i aadress juhendist |
| 6 | Authentication Method | Mutual PSK |
| 7 | My identifier | My IP address |
| 8 | Peer identifier | Peer IP address |
| 9 | Pre-Shared Key | jagatud võti (näidatakse üks kord) |
| 10 | Encryption Algorithm | AES256-GCM, 128 bits, SHA384, DH-rühm 19; Add Algorithm abil veel kaks rida: sama DH 20 ja DH 14-ga |
| 11 | Life Time | 86400 (või juhendis toodud väärtus) |
| 12 | Child SA Start Action | None (Responder Only): tunneli alustab ja hoiab üleval meie VPN |
| 13 | Child SA Close Action | Close connection and clear SA |
| 14 | NAT Traversal | Auto |
| 15 | MOBIKE | Disable |
| 16 | Dead Peer Detection | Enable DPD |
| 17 | Delay | 30 (või juhendis toodud väärtus) |
| 18 | Max failures | 5 |
2. 2. faasi seaded (marsruuditud VTI)
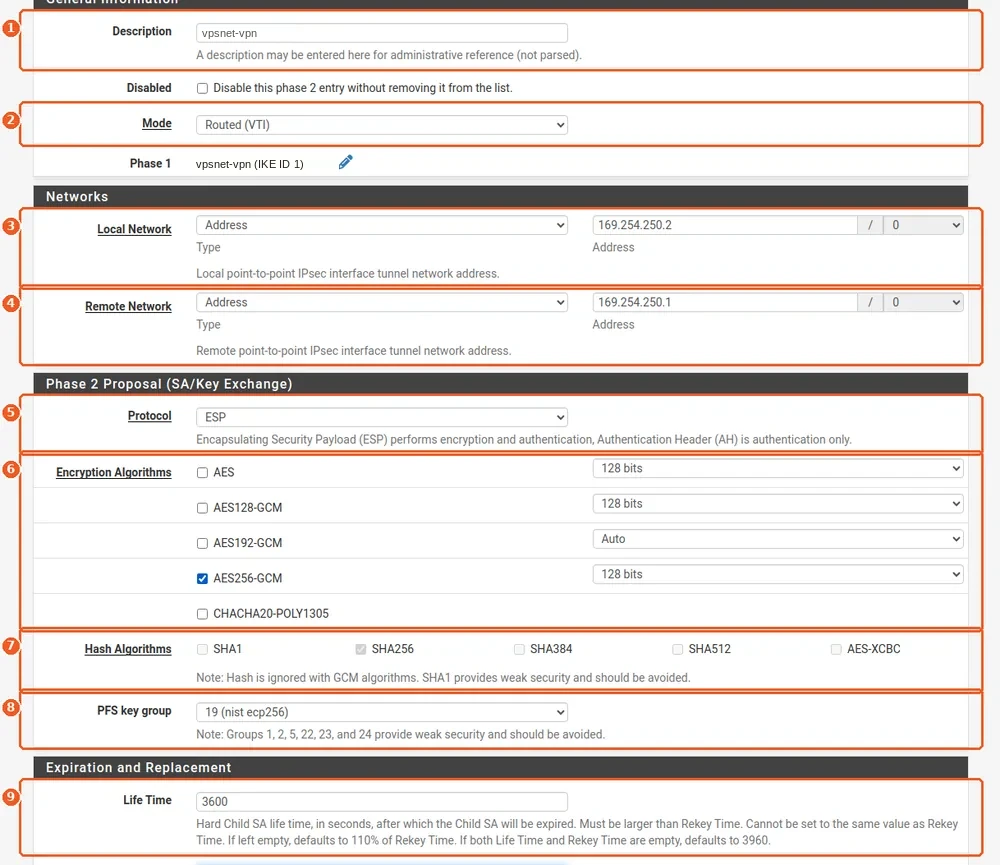
VPN > IPsec > Tunnels > Show Phase 2 Entries > Add P2
Klõpsake salvestatud 1. faasi real Show Phase 2 Entries, seejärel Add P2. Salvestage ja klõpsake tunnelite loendis Apply Changes.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Description | tunneli nimi juhendist |
| 2 | Mode | Routed (VTI) |
| 3 | Local Network | ruuteri tunneliaadress juhendist (169.254.x.x) |
| 4 | Remote Network | VPN-i tunneliaadress juhendist (169.254.x.x) |
| 5 | Protocol | ESP |
| 6 | Encryption Algorithms | ainult AES256-GCM, 128 bits: eemaldage linnuke AES128-GCM-ilt ja kõigilt teistelt šifritelt |
| 7 | Hash Algorithms | mitte midagi (AES-GCM puhul hall) |
| 8 | PFS key group | 19 (nist ecp256) |
| 9 | Life Time | 3600 (või juhendis toodud väärtus) |
3. Määrake tunneliliides

Interfaces > Assignments
Valige väljal Available network ports uus IPsec VTI ja klõpsake Add. Märkige üles nimi, mille pfSense sellele andis (LAN, OPT1 või muu).
| # | Väli | Väärtus |
|---|---|---|
| 1 | Available network ports | IPsec VTI tunneli nimega |
4. Lülitage tunneliliides sisse
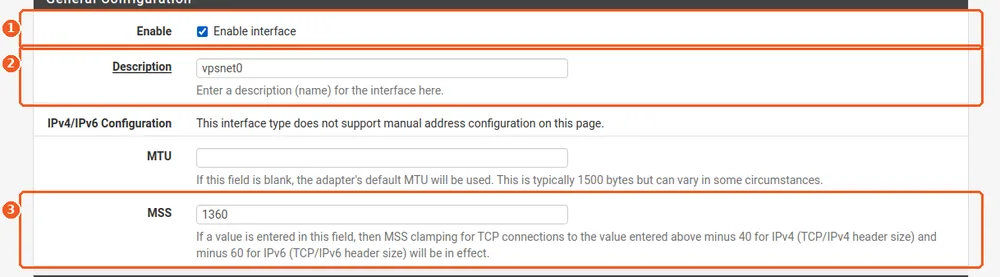
Interfaces > [the new interface]
Avage just määratud liides ja kontrollige, et selle võrgupordiks on uus IPsec VTI, mitte WAN ega kontori LAN. Salvestage ja klõpsake Apply Changes.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Enable | On |
| 2 | Description | liidese nimi juhendist, näiteks vpsnet0 |
| 3 | MSS | 1360 |
5. Leidke tunneli lüüs

System > Routing > Gateways
pfSense loob lüüsi liidese määramisel ise, näiteks VPSNET0_VTIV4. Märkige selle nimi üles.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Name | pfSense’i loodud lüüs |
6. Lülitage lüüsi jälgimine välja

System > Routing > Gateways > Edit
Muutke lüüsi: meie VPN ei vasta oma tunneliaadressil pingile, nii et jälgimine märgiks selle mittetöötavaks. Salvestage ja rakendage.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Disable Gateway Monitoring | On |
7. Suunake VPSneti võrgud
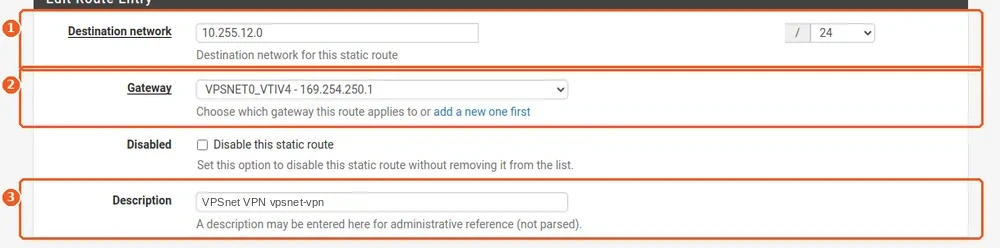
System > Routing > Static Routes > Add
Lisage iga juhendis toodud VPSneti võrgu jaoks üks marsruut. Salvestage ja rakendage.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Destination network | VPSneti võrk juhendist |
| 2 | Gateway | tunneli lüüs |
| 3 | Description | VPSnet VPN |
8. Lubage liiklus VPSnetist kontorisse
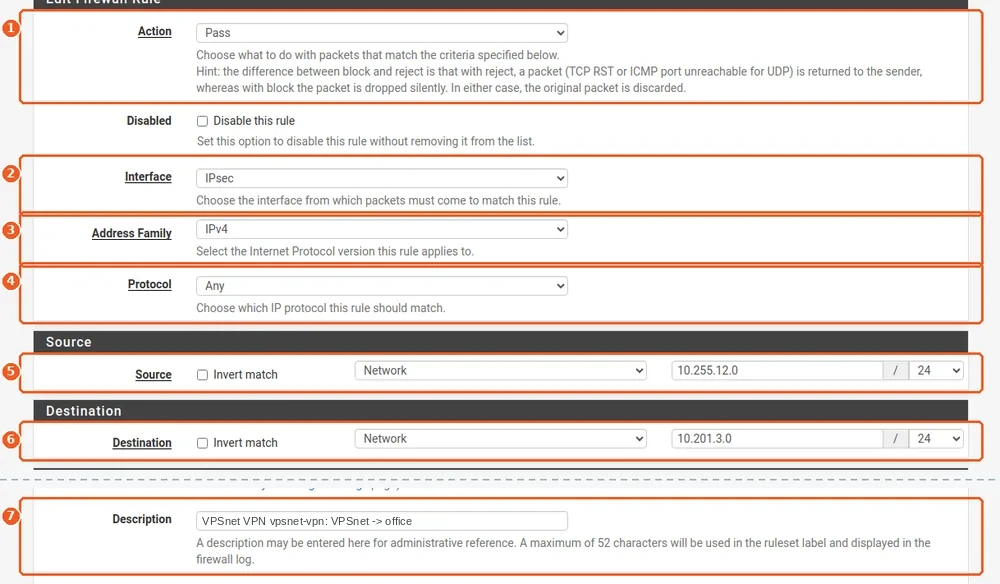
Firewall > Rules > IPsec > Add
See reegel laseb VPSneti serveritel kontorini jõuda. Iga kontorivõrgu jaoks üks reegel. Liiklus kontorist VPSneti peab olema lubatud liideses, mille kaudu see saabub: vaikimisi LAN-reegel katab selle ainult siis, kui liiklus tuleb LAN-i kaudu.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Action | Pass |
| 2 | Interface | IPsec |
| 3 | Address Family | IPv4 |
| 4 | Protocol | Any |
| 5 | Source | VPSneti võrk juhendist |
| 6 | Destination | teie kontori võrk |
| 7 | Description | VPSnet VPN: VPSnet -> office |
9. Kontrollige tunnelit
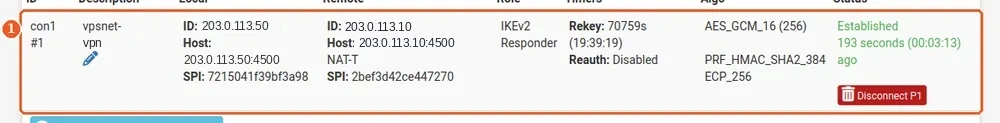
Status > IPsec > Overview
Tunneli alustab meie VPN. Real on näha Established ja paigaldatud child SA. Seejärel pingige kontori arvutist VPSneti serveri privaataadressi.
| # | Väli | Väärtus |
|---|---|---|
| 1 | Status | Established |
Kontroll ja vead
- Avage paneelis haru ja klõpsake Kontrolli tunnelit: kontrollitakse, kas ruuter vastab, kas võtmed klapivad ja kas liiklus liigub.
- Tunnel ei tõuse: kontrollige Remote Gateway (VPN-i aadress) ja jagatud võtit, mis on kleebitud tühikuteta. Status > System Logs > IPsec näitab, miks läbirääkimine ebaõnnestub.
- Tunnel töötab, aga ping ei liigu: kontrollige staatilist marsruuti, et lüüsi jälgimine on väljas ja et IPseci vahekaardil on Pass-reegel.
KKK
Milliseid pfSense CE versioone see juhend katab?
See on seadistatud ja testitud pfSense CE 2.8.1 ja püsiva avaliku IPv4-aadressiga. Teistes versioonides võivad mõned väljad olla teise nime või asukohaga.
Minu ruuteri avalik aadress muutub. Kas saan siiski ühendada?
See juhend on püsiva aadressi jaoks. Märkige haru lisamisel „Aadress muutub”: siis on juhendis selle juhu seaded ja tunneli peab alustama teie ruuter.
Miks marsruuditud (VTI) tunnel?
VPN saadab liiklust marsruutide järgi. Tunneliliidesega lisate või eemaldate VPSneti võrke ainult marsruute muutes.
Kaotasin jagatud võtme. Mida teha?
Võtit näidatakse üks kord. Avage paneelis haru ja valige „Vaheta võti”: luuakse uus võti, seda näidatakse üks kord ja vana lakkab töötamast, kui ruuter järgmine kord ühendub.
Kas tunnel vajab NAT-i?
Ei. VPSneti serverid näevad kontori arvutite enda aadresse.