Linuxi ruuteri ühendamiseks VPSneti privaatvõrguga WireGuardi kaudu lisage VPSneti juhtpaneelis haru ja laadige alla selle .conf-fail, seejärel paigaldage Linuxis WireGuardi tööriistad, pange fail kausta /etc/wireguard, lülitage sisse IP-edastus ja käivitage tunnel wg-quickiga, mis lisab marsruudid ise. Testitud Ubuntu 24.04.5 LTS ja püsiva avaliku IPv4-aadressiga, ühendust alustas ruuter.
Enne alustamist
- Avage VPSneti juhtpaneelis oma VPN, valige Ühenda haru (ruuter), märkige Linux ja klõpsake Edasi. Sisestage haru võrgud. Jätke väli Ruuteri avalik aadress tunneli jaoks (valikuline) tühjaks, kui ruuter on NAT-i taga või selle aadress muutub: siis alustab ühendust ruuter – nii on see juhend ka testitud.
- Laadige .conf-fail kohe alla: selles on ruuteri privaatvõti ja seda näidatakse üks kord.
- Haru real nupp Ruuteri seadistus näitab allolevaid käske teie faili tegeliku nimega; kopeerige need nupuga Kopeeri kõik käsud; see plokk ei käivita midagi, kui fail on juba kaustas /etc/wireguard.
Piltidel on näidisväärtused dokumentatsiooniks mõeldud aadressidest. Sisestage väärtused oma juhendist.
Selle juhendi piltidel on testi käigus saadud terminali väljund, kus aadressid, nimed ja võtmed on asendatud näidisväärtustega.
1. Paigaldage WireGuardi tööriistad
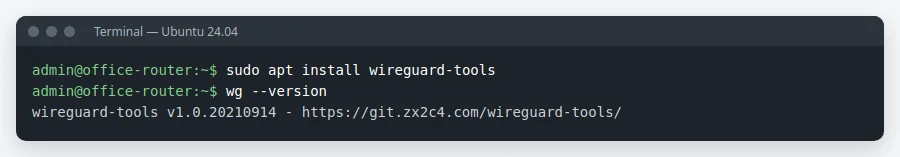
Terminal
Ubuntus ja Debianis on pakett wireguard-tools; WireGuard ise on tuumas.
sudo apt install wireguard-tools
wg --version
2. Pange seadistusfail paika
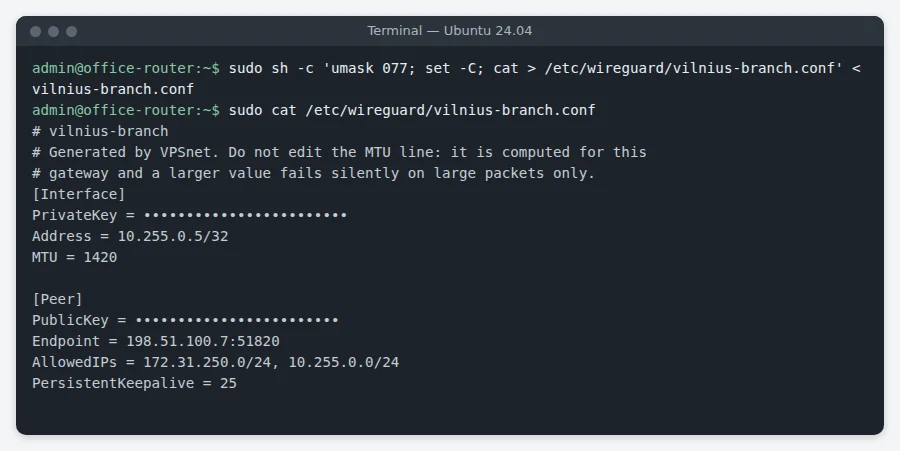
/etc/wireguard/
Kopeerige allalaaditud fail kausta /etc/wireguard/ selle enda nimega nii, et seda loeb ainult root: selles on ruuteri privaatvõti. Faili nimi saab ka liidese nimeks (siin vilnius-branch). Kui sellise nimega fail on juba olemas, ei kopeerita midagi ja käsk ütleb seda: nimetage allalaaditud fail enne ümber, et teise tunneli seadistust ei asendataks.
sudo sh -c 'umask 077; set -C; cat > /etc/wireguard/vilnius-branch.conf' < vilnius-branch.conf
3. Lülitage sisse IP-edastus
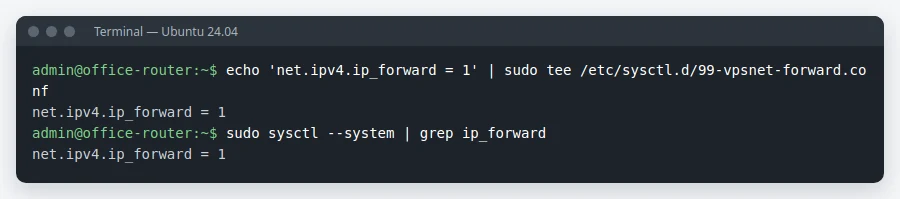
/etc/sysctl.d/99-vpsnet-forward.conf
Ruuter edastab liiklust kontorivõrgu ja tunneli vahel; seade jääb alles ka pärast taaskäivitust.
echo 'net.ipv4.ip_forward = 1' | sudo tee /etc/sysctl.d/99-vpsnet-forward.conf
sudo sysctl --system
4. Käivitage tunnel
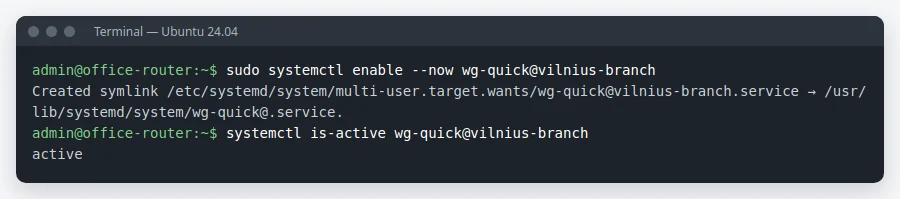
wg-quick@vilnius-branch
wg-quick lülitab liidese sisse, lisab iga AllowedIPs-i aadressi jaoks marsruudi ja käivitub pärast iga taaskäivitust uuesti.
sudo systemctl enable --now wg-quick@vilnius-branch
5. Kontrollige ühendust
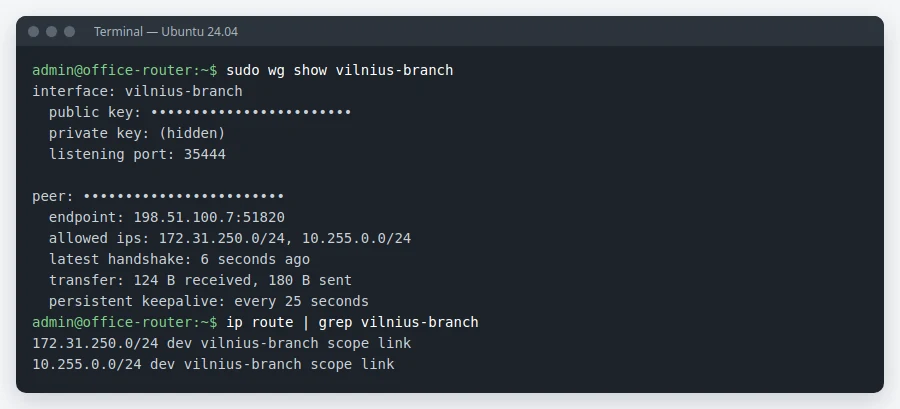
wg show
Viimane handshake oli mõni sekund tagasi ja VPSneti võrgud käivad läbi liidese vilnius-branch. Seejärel pingige kontoriarvutist VPSneti serveri privaataadressi.
sudo wg show vilnius-branch
ip route | grep vilnius-branch
Kontroll ja vead
- Avage paneelis haru ja klõpsake Kontrolli tunnelit: kontrollitakse, kas ruuter vastab, kas võtmed klapivad ja kas liiklus liigub.
- Handshake’i pole: kontrollige faili ridu Endpoint ja PublicKey ning seda, et väljuv UDP-liiklus VPN-i aadressi ja pordini on lubatud. journalctl -u wg-quick@vilnius-branch näitab käivitusvigu.
- Handshake on, aga kontoriarvutid vastust ei saa: kontrollige IP-edastust (sysctl net.ipv4.ip_forward) ja seda, et teie tulemüür (nftables, ufw) laseb liikluse kontoriliidese ja tunneliliidese vahel läbi, ilma NAT-ita.
KKK
Milliseid Linuxi süsteeme see juhend katab?
See on seadistatud ja testitud Ubuntu 24.04.5 LTS-is (tuum 6.8, wireguard-tools 1.0.20210914) püsiva avaliku IPv4-aadressiga. Teistes distributsioonides erineb paigalduskäsk; fail ja wg-quicki käsud on samad.
Kust saan privaatvõtme?
Ainult .conf-failis, mille paneel harule annab. Seda näidatakse üks kord.
Minu ruuter on NAT-i taga. Kas see töötab?
Jah. Ühenduse avab ruuter ja keepalive hoiab seda avatuna.
Kas mitu haru jõuavad üksteiseni?
Jah, kui VPN-i seadetes on sees „Harud jõuavad üksteiseni”. Siis lisatakse teiste harude võrgud AllowedIPs-i: avage uuesti „Ruuteri seadistus” ja lisage need ruuterisse.
Kas tunnel vajab NAT-i?
Ei. VPSneti serverid näevad kontori arvutite enda aadresse.