strongSwaniga Linuxi ruuteri ühendamiseks VPSneti privaatvõrguga IPseci kaudu lisage VPSneti juhtpaneelis haru, seejärel pange selle swanctl-fail kausta /etc/swanctl/conf.d, looge paneeli käskudega XFRM-tunneliliides ja marsruudid ning laadige seadistus. Tunnel on marsruudipõhine: liiklus VPSneti võrkudesse suunatakse XFRM-liidesesse. Testitud Ubuntu 24.04.5 LTS-i, strongSwan 5.9.13 ja püsiva avaliku IPv4-aadressiga.
Enne alustamist
- Avage VPSneti juhtpaneelis oma VPN, valige Ühenda haru (ruuter), märkige strongSwan ja klõpsake Edasi. Sisestage haru võrgud ja ruuteri avalik aadress.
- Kopeerige jagatud võti kohe: seda näidatakse üks kord.
- Täitke haru seadistuses (vahekaart CLI (kopeeri ja kleebi)) Nimed teie ruuteris: Tarkvara versioon (5.9 või 6.x), XFRM-liidese id (number, mida ükski teine ruuteri tunnel ei kasuta) ja Tunneliliidese nimi. Seejärel laadige alla ühenduse .conf-fail.
Piltidel on näidisväärtused dokumentatsiooniks mõeldud aadressidest. Sisestage väärtused oma juhendist.
Selle juhendi piltidel on testi käigus saadud terminali väljund, kus aadressid, nimed ja võtmed on asendatud näidisväärtustega.
1. Paigaldage strongSwan ja valige nimed
Terminal
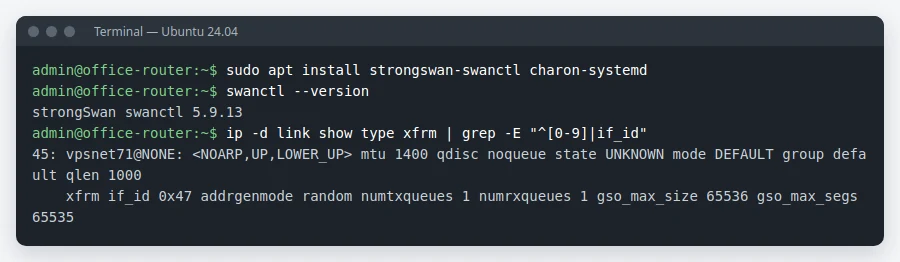
Ubuntus on paketid strongswan-swanctl ja charon-systemd. Vaadake versiooni ja juba kasutatavaid XFRM-liideseid: valige id ja nimi, mida teised tunnelid ei kasuta (siin 27 ja vpsnet27).
sudo apt install strongswan-swanctl charon-systemd
swanctl --version
ip -d link show type xfrm
2. Pange seadistusfail paika
/etc/swanctl/conf.d/
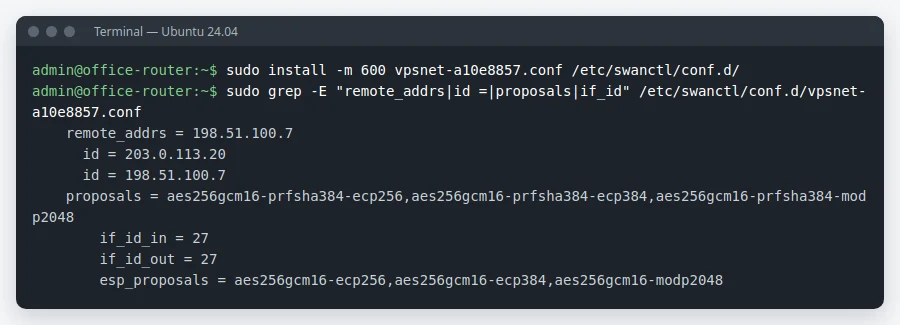
Kopeerige allalaaditud fail kausta /etc/swanctl/conf.d/ nii, et seda loeb ainult root: selles on jagatud võti. Failis on ühendus koos ettepanekute ja teie valitud XFRM-id-ga.
sudo install -m 600 vpsnet-a10e8857.conf /etc/swanctl/conf.d/
3. Looge tunneliliides ja marsruudid
ip link / ip route
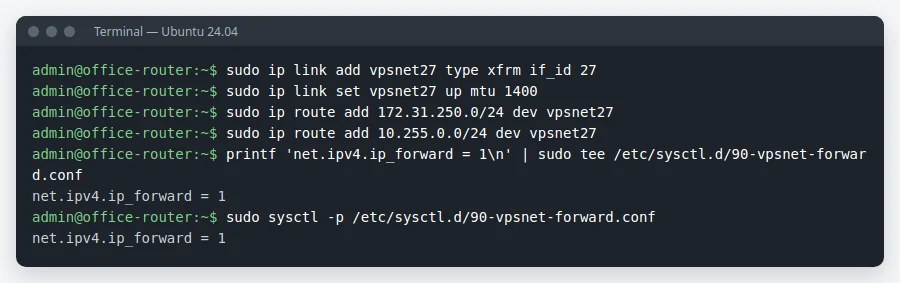
Käivitage paneeli sammu „Käsud” read: need loovad XFRM-liidese MTU-ga 1400, suunavad VPSneti võrgud sellesse ja jätavad IP-edastuse sisse. Liides ja marsruudid kaovad taaskäivitusel: lisage need võrguseadistusse või käivitusskripti. Kui VPN-i internetiväljund on sees, lisab paneel veel kolm rida (ip rule, table), mis saadavad kontori internetiliikluse läbi VPN-i.
sudo ip link add vpsnet27 type xfrm if_id 27
sudo ip link set vpsnet27 up mtu 1400
sudo ip route add 172.31.250.0/24 dev vpsnet27
sudo ip route add 10.255.0.0/24 dev vpsnet27
printf 'net.ipv4.ip_forward = 1\n' | sudo tee /etc/sysctl.d/90-vpsnet-forward.conf
sudo sysctl -p /etc/sysctl.d/90-vpsnet-forward.conf
4. Laadige seadistus
swanctl --load-all
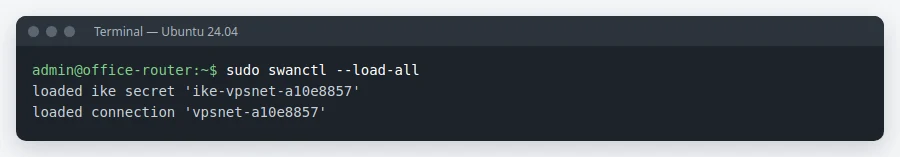
swanctl --load-all loeb faili /etc/swanctl/swanctl.conf ja kõik conf.d failid. Kui ruuteris on teisi strongSwani ühendusi, veenduge enne käivitamist, et need kõik on neis failides.
sudo swanctl --load-all
5. Kontrollige tunnelit
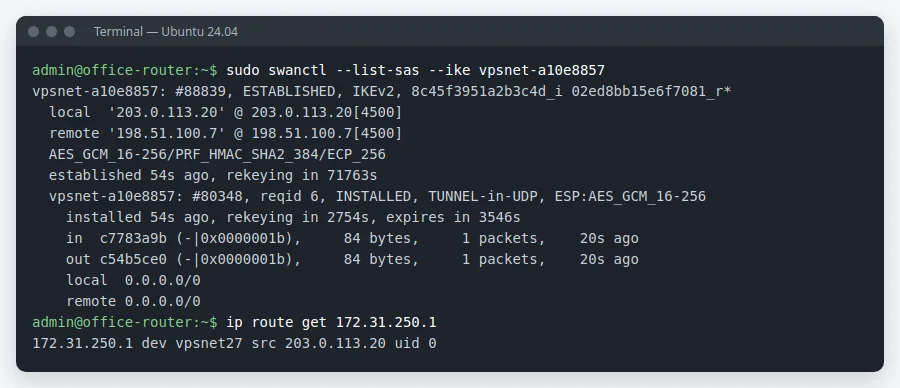
swanctl --list-sas
Meie VPN alustab tunneli minuti jooksul: ühendus on ESTABLISHED ja child INSTALLED ning marsruut VPSneti võrku läheb läbi tunneliliidese. Seejärel pingige kontoriarvutist VPSneti serverit.
sudo swanctl --list-sas --ike vpsnet-a10e8857
ip route get 172.31.250.1
Kontroll ja vead
- Avage paneelis haru ja klõpsake Kontrolli tunnelit: kontrollitakse, kas ruuter vastab, kas võtmed klapivad ja kas liiklus liigub.
- SA-d pole: kontrollige, et UDP 500 ja 4500 VPN-i aadressilt jõuavad ruuterini, rida remote_addrs ja võtit. journalctl -u strongswan näitab, miks läbirääkimine ei õnnestu.
- Ühendus on loodud, aga ping ei läbi: kontrollige, et marsruudid lähevad tunneliliidesesse, selle if_id vastab failile ja IP-edastus on sees.
KKK
Milliseid strongSwani versioone see juhend katab?
See on seadistatud ja testitud Ubuntu 24.04.5 LTS-is strongSwan 5.9.13-ga (swanctl, charon-systemd) ja püsiva avaliku IPv4-aadressiga. strongSwan 6 puhul valige väljal „Tarkvara versioon” 6.x: paneel valmistab faili teie valitud versioonile.
Miks XFRM-liides?
VPN saadab liiklust marsruutide järgi. Tunneliliidesega lisate või eemaldate VPSneti võrke ainult marsruute muutes.
Kasutan Libreswani. Kas juhend on olemas?
Samm-sammult veel mitte. Valige paneelis Libreswan: selle jaoks saate valmis seadistuse, mis on ka privaatvõrkude lehe jaotises „Kuidas ühendada”.
Minu ruuteri avalik aadress muutub. Kas saan siiski ühendada?
See juhend on püsiva aadressi jaoks – seda juhtu testisime. Märkige haru lisamisel „Aadress muutub”: siis on seadistuses selle juhu seaded ja tunneli peab alustama teie ruuter.
Kaotasin jagatud võtme. Mida teha?
Võtit näidatakse üks kord. Avage paneelis haru ja valige „Vaheta võti”: luuakse uus võti, seda näidatakse üks kord ja vana lakkab töötamast, kui ruuter järgmine kord ühendub.
Kas tunnel vajab NAT-i?
Ei. VPSneti serverid näevad kontori arvutite enda aadresse.