Lai pieslēgtu MikroTik maršrutētāju VPSnet privātajam tīklam ar WireGuard, VPSnet vadības panelī pievienojiet filiāli un lejupielādējiet tās .conf failu, tad RouterOS 7 izveidojiet WireGuard saskarni ar privāto atslēgu no šī faila, pievienojiet VPN kā tās peer, piešķiriet saskarnei tuneļa adresi un katru VPSnet tīklu novirziet uz to. Katrā solī redzams WebFig logs (WinBox izvēlnes ir tās pašas) un tas pats iestatījums kā Terminal komanda. Pārbaudīts ar RouterOS 7.25 un pastāvīgu publisko IPv4 adresi, savienojumu sākot maršrutētājam.
Pirms sākat
- VPSnet vadības panelī atveriet savu VPN, izvēlieties Pieslēgt filiāli (maršrutētāju), atzīmējiet MikroTik, sadaļā Pieslēgties ar atstājiet WireGuard un nospiediet Tālāk. Ievadiet filiāles tīklus. Lauku Maršrutētāja publiskā adrese tunelim (nav obligāti) atstājiet tukšu, ja maršrutētājs ir aiz NAT vai tā adrese mainās: tad savienojumu sāk maršrutētājs – tā šis ceļvedis arī pārbaudīts.
- Uzreiz lejupielādējiet .conf failu: tajā ir maršrutētāja privātā atslēga, un tas tiek parādīts vienu reizi.
- Vēlāk vērtības atradīsiet filiāles rindā, pogā Maršrutētāja iestatīšana: VPN adrese un ports, VPN publiskā atslēga, tuneļa adrese, uz tuneli sūtāmās adreses (AllowedIPs), keepalive un tās pašas komandas ar pogu Kopēt visas komandas; ielīmētas kopā, tās neko nemaina, ja maršrutētājā jau ir saskarne ar šādu nosaukumu.
Attēlos redzamas paraugvērtības no dokumentācijai paredzētajām adresēm. Ievadiet vērtības no sava ceļveža.
1. Izveidojiet WireGuard saskarni
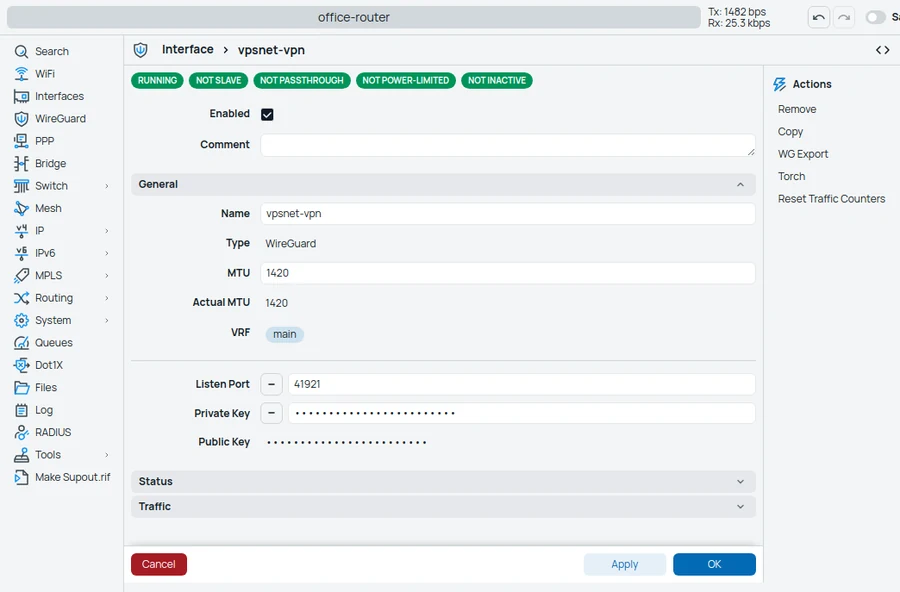
WireGuard > WireGuard > New
Nosauciet to filiāles vārdā, kā to dara paneļa komandas (šeit vilnius-branch; attēlos – vpsnet-vpn), un ielīmējiet privāto atslēgu no .conf faila; publiskā atslēga aizpildīsies pati. Listen Port iestatiet tikai tad, ja to rāda panelis (kad ievadījāt maršrutētāja adresi).
| Lauks | Vērtība |
|---|---|
| Name | vilnius-branch |
| MTU | 1420 |
| Private Key | privātā atslēga no .conf faila |
| Listen Port | tikai paneļa rādītais ports, ja tāds ir |
Tas pats Terminal logā:
/interface wireguard add name=vilnius-branch private-key="PRIVATE_KEY_FROM_THE_CONF_FILE"
2. Pievienojiet VPN kā peer
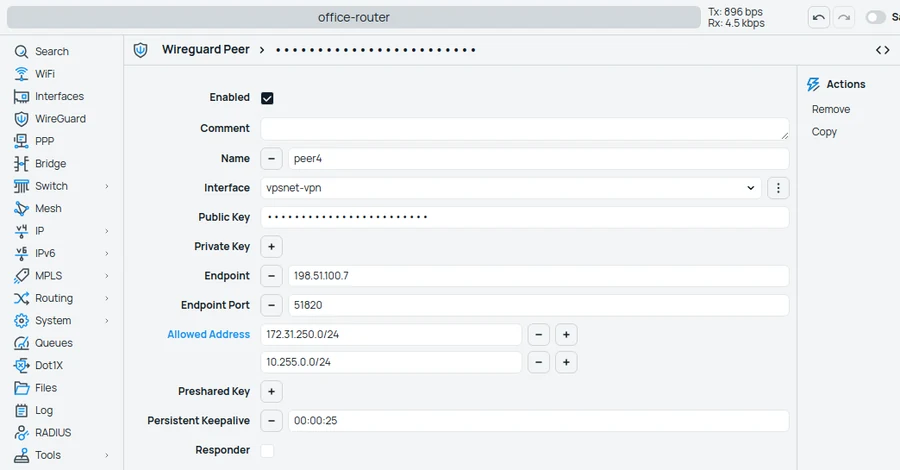
WireGuard > Peers > New
Visas paneļa AllowedIPs adreses ierakstiet laukā Allowed Address. Keepalive uztur savienojumu atvērtu, arī aiz NAT.
| Lauks | Vērtība |
|---|---|
| Interface | vilnius-branch |
| Public Key | VPN publiskā atslēga |
| Endpoint | VPN adrese |
| Endpoint Port | VPN ports (51820) |
| Allowed Address | AllowedIPs adreses |
| Persistent Keepalive | 00:00:25 |
Tas pats Terminal logā:
/interface wireguard peers add interface=vilnius-branch public-key="VPN_PUBLIC_KEY" endpoint-address=198.51.100.7 endpoint-port=51820 allowed-address=172.31.250.0/24,10.255.0.0/24 persistent-keepalive=25s
3. Piešķiriet saskarnei tuneļa adresi
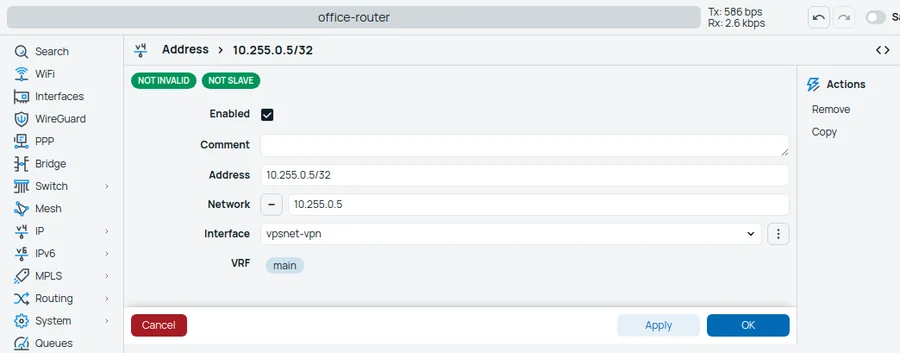
IP > Addresses > New
Maršrutētāja tuneļa adrese no paneļa, ar /32.
| Lauks | Vērtība |
|---|---|
| Address | maršrutētāja tuneļa adrese (/32) |
| Interface | vilnius-branch |
Tas pats Terminal logā:
/ip address add address=10.255.0.5/32 interface=vilnius-branch
4. Novirziet VPSnet tīklus
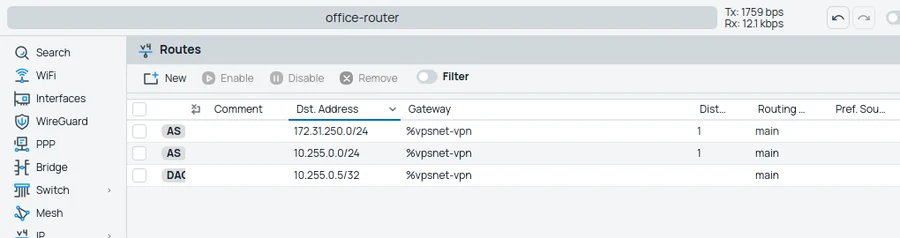
IP > Routes > New
Pa vienam maršrutam katrai AllowedIPs adresei, ar WireGuard saskarni kā vārteju.
| Lauks | Vērtība |
|---|---|
| Dst. Address | katra AllowedIPs adrese |
| Gateway | vilnius-branch |
Tas pats Terminal logā:
/ip route add dst-address=172.31.250.0/24 gateway=vilnius-branch
/ip route add dst-address=10.255.0.0/24 gateway=vilnius-branch
5. Pārbaudiet savienojumu
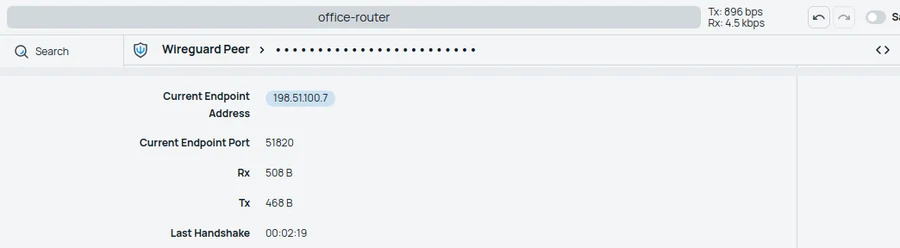
WireGuard > Peers
Last Handshake ir mazāk par 2 minūtēm, un Rx un Tx pieaug. Tad no biroja datora nopingojiet VPSnet servera privāto adresi.
| Lauks | Vērtība |
|---|---|
| Last Handshake | mazāk par 2 minūtēm |
Tas pats Terminal logā:
/interface wireguard peers print detail where interface=vilnius-branch
Pārbaude un problēmas
- Panelī atveriet filiāli un nospiediet Pārbaudīt tuneli: tiek pārbaudīts, vai maršrutētājs atbild, vai atslēgas sakrīt un vai datplūsma iet.
- Handshake nav: pārbaudiet endpoint adresi un portu, VPN publisko atslēgu un vai privātā atslēga ņemta no .conf faila. Ja iestatījāt listen port, atļaujiet to IP > Firewall > Filter Rules (input).
- Handshake ir, bet ping neiet: pārbaudiet peer Allowed Address un maršrutus, kā arī to, vai datplūsmai uz vilnius-branch netiek piemērots masquerade.
BUJ
Kurām RouterOS versijām paredzēts šis ceļvedis?
Tas iestatīts un pārbaudīts ar RouterOS 7.25 (CHR) un pastāvīgu publisko IPv4 adresi, savienojumu sākot maršrutētājam. WireGuard ir RouterOS 7 daļa; RouterOS 6 tā nav.
Kur iegūt privāto atslēgu?
Tikai .conf failā, ko panelis dod filiālei. Tas tiek parādīts vienu reizi.
Mans maršrutētājs ir aiz NAT. Vai darbosies?
Jā. Savienojumu atver maršrutētājs, un keepalive to uztur.
Vai vairākas filiāles var sasniegt cita citu?
Jā, ja VPN iestatījumos ieslēgts “Filiāles var sasniegt cita citu”. Tad citu filiāļu tīkli tiek pievienoti AllowedIPs: vēlreiz atveriet “Maršrutētāja iestatīšana” un pievienojiet tos maršrutētājā.
Vai tunelim vajadzīgs NAT?
Nē. VPSnet serveri redz biroja datoru adreses.