Lai pieslēgtu OPNsense VPSnet privātajam tīklam, VPSnet vadības panelī pievienojiet filiāli un pēc tam OPNsense izveidojiet maršrutētu IPsec IKEv2 tuneli (VTI) ar vērtībām no paneļa ceļveža: tuneļa saskarne, savienojums, autentifikācija, child, atslēga, vārteja, maršruts un ugunsmūra noteikums. Ceļvedis pārbaudīts ar OPNsense 26.7 un pastāvīgu publisko IPv4 adresi.
Pirms sākat
- VPSnet vadības panelī atveriet savu VPN, izvēlieties Pieslēgt filiāli (maršrutētāju), atzīmējiet OPNsense, sadaļā Pieslēgties ar – IPsec IKEv2 un nospiediet Tālāk. Ievadiet filiāles tīklus un maršrutētāja publisko IPv4 adresi.
- Uzreiz nokopējiet kopīgo atslēgu (PSK): tā tiek parādīta vienu reizi.
- Turiet atvērtu filiāles Maršrutētāja ceļvedis, cilni Pārlūkā: tajā jau ir jūsu VPN adrese, tuneļa adreses un tīkli.
Attēlos redzamas paraugvērtības no dokumentācijai paredzētajām adresēm. Ievadiet vērtības no sava ceļveža.
1. Virtuālā tuneļa saskarne
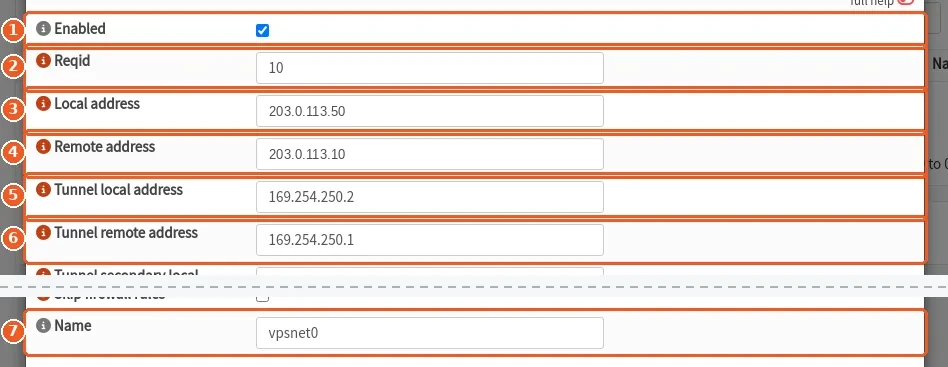
VPN > IPsec > Virtual Tunnel Interfaces > +
Atstājiet ceļvedī norādīto Reqid, ja vien šajā ugunsmūrī tas jau netiek izmantots; tad to pašu jauno numuru ierakstiet arī 5. solī.
| # | Lauks | Vērtība |
|---|---|---|
| 1 | Enabled | On |
| 2 | Reqid | Reqid no ceļveža |
| 3 | Local address | jūsu maršrutētāja publiskā IPv4 adrese |
| 4 | Remote address | VPN adrese no ceļveža |
| 5 | Tunnel local address | maršrutētāja tuneļa adrese no ceļveža (169.254.x.x) |
| 6 | Tunnel remote address | VPN tuneļa adrese no ceļveža (169.254.x.x) |
| 7 | Name | saskarnes nosaukums no ceļveža, piemēram, vpsnet0 |
2. Savienojums (IKE)
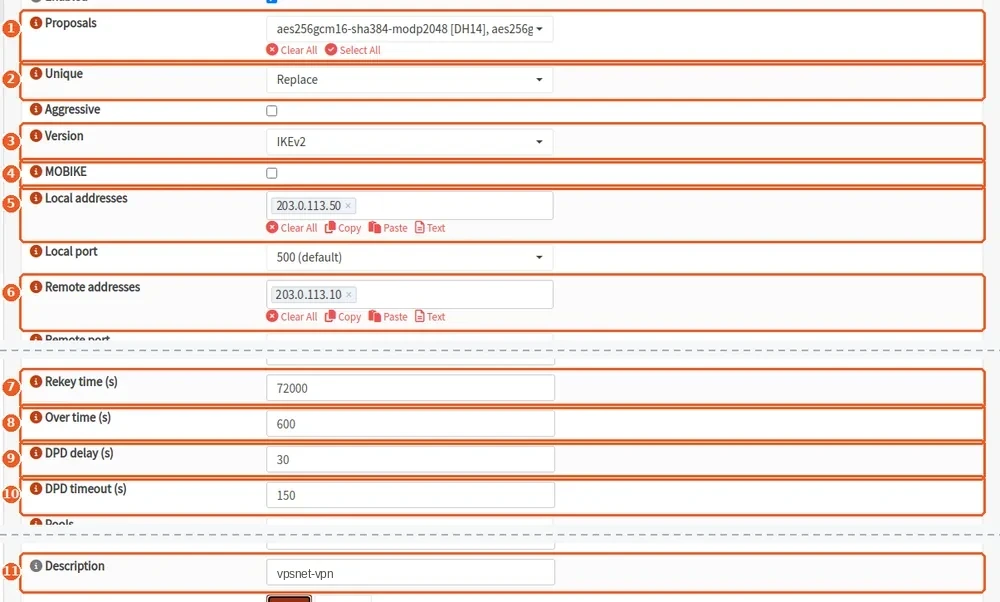
VPN > IPsec > Connections > +
Formas augšā ieslēdziet advanced mode, lai redzētu visus laukus. Saglabājiet.
| # | Lauks | Vērtība |
|---|---|---|
| 1 | Proposals | aes256gcm16-sha384-ecp256, aes256gcm16-sha384-ecp384, aes256gcm16-sha384-modp2048 |
| 2 | Unique | Replace |
| 3 | Version | IKEv2 |
| 4 | MOBIKE | Off |
| 5 | Local addresses | jūsu maršrutētāja publiskā IPv4 adrese |
| 6 | Remote addresses | VPN adrese no ceļveža |
| 7 | Rekey time (s) | 72000 (vai ceļvedī norādītā vērtība) |
| 8 | Over time (s) | 600 (vai ceļvedī norādītā vērtība) |
| 9 | DPD delay (s) | 30 (vai ceļvedī norādītā vērtība) |
| 10 | DPD timeout (s) | 150 |
| 11 | Description | tuneļa nosaukums no ceļveža |
3. Lokālā autentifikācija
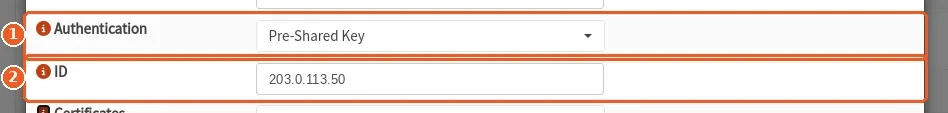
VPN > IPsec > Connections > Local Authentication > +
Savienojuma sadaļā Local Authentication nospiediet + un saglabājiet.
| # | Lauks | Vērtība |
|---|---|---|
| 1 | Authentication | Pre-Shared Key |
| 2 | ID | jūsu maršrutētāja publiskā IPv4 adrese |
4. Attālā autentifikācija
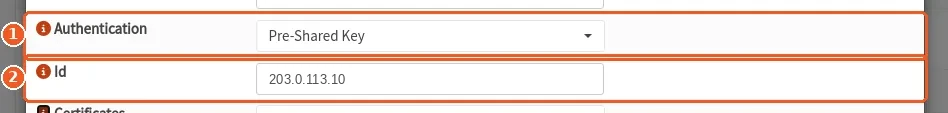
VPN > IPsec > Connections > Remote Authentication > +
Sadaļā Remote Authentication nospiediet + un saglabājiet.
| # | Lauks | Vērtība |
|---|---|---|
| 1 | Authentication | Pre-Shared Key |
| 2 | Id | VPN adrese no ceļveža |
5. Child (ESP)
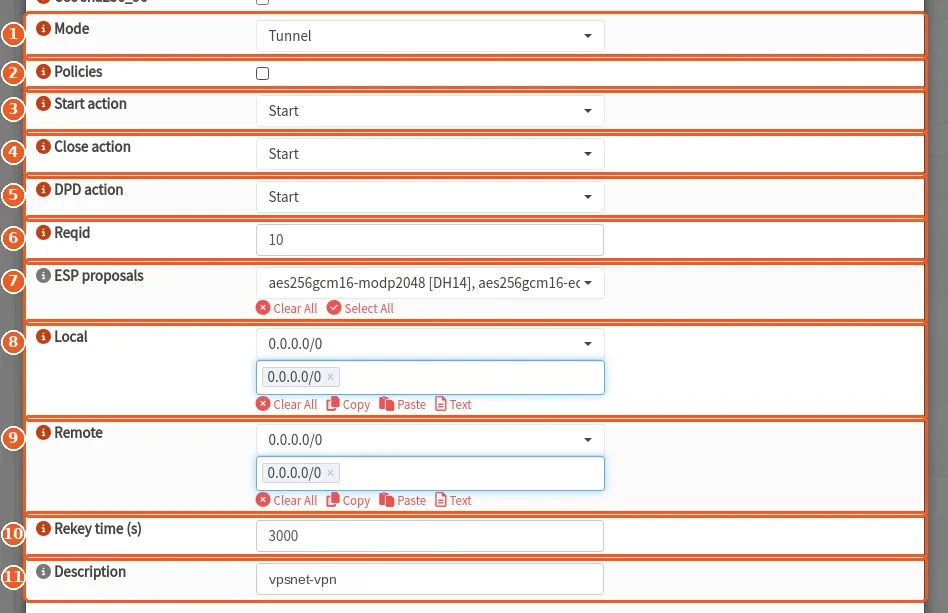
VPN > IPsec > Connections > Children > +
Atstājiet ieslēgtu advanced mode. Policies paliek izslēgts: datplūsmu nes tuneļa saskarne. Izmantojiet to pašu Reqid kā 1. solī. Saglabājiet.
| # | Lauks | Vērtība |
|---|---|---|
| 1 | Mode | Tunnel |
| 2 | Policies | Off |
| 3 | Start action | Start |
| 4 | Close action | Start |
| 5 | DPD action | Start |
| 6 | Reqid | Reqid no ceļveža |
| 7 | ESP proposals | aes256gcm16-ecp256, aes256gcm16-ecp384, aes256gcm16-modp2048 |
| 8 | Local | 0.0.0.0/0 |
| 9 | Remote | 0.0.0.0/0 |
| 10 | Rekey time (s) | 3000 (vai ceļvedī norādītā vērtība) |
| 11 | Description | tuneļa nosaukums no ceļveža |
6. Kopīgā atslēga
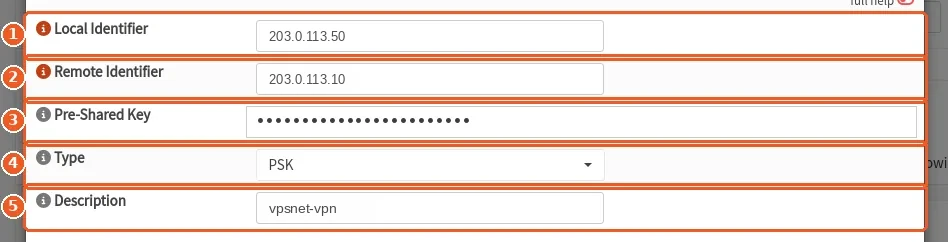
VPN > IPsec > Pre-Shared Keys > +
Pievienojiet atslēgu ar tiem pašiem identifikatoriem kā abās autentifikācijās. Saglabājiet.
| # | Lauks | Vērtība |
|---|---|---|
| 1 | Local Identifier | jūsu maršrutētāja publiskā IPv4 adrese |
| 2 | Remote Identifier | VPN adrese no ceļveža |
| 3 | Pre-Shared Key | kopīgā atslēga (tiek parādīta vienu reizi) |
| 4 | Type | PSK |
| 5 | Description | tuneļa nosaukums no ceļveža |
7. Ieslēdziet IPsec

VPN > IPsec > Connections
Atzīmējiet Enable IPsec un nospiediet Apply.
| # | Lauks | Vērtība |
|---|---|---|
| 1 | Enable IPsec | On |
8. Ieslēdziet tuneļa saskarni
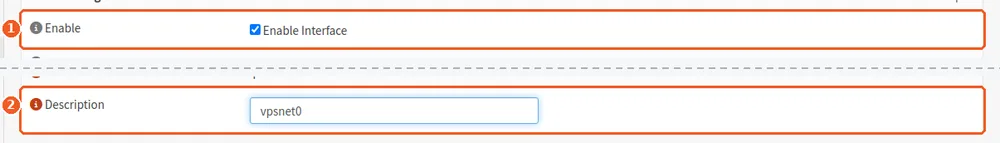
Interfaces > [the tunnel interface]
OPNsense 26 saskarni izveido no 1. soļa VTI. Atveriet šo saskarni, ieslēdziet to un saglabājiet. Citu tuneļa saskarni neveidojiet.
| # | Lauks | Vērtība |
|---|---|---|
| 1 | Enable | On |
| 2 | Description | saskarnes nosaukums no ceļveža, piemēram, vpsnet0 |
9. Tuneļa vārteja
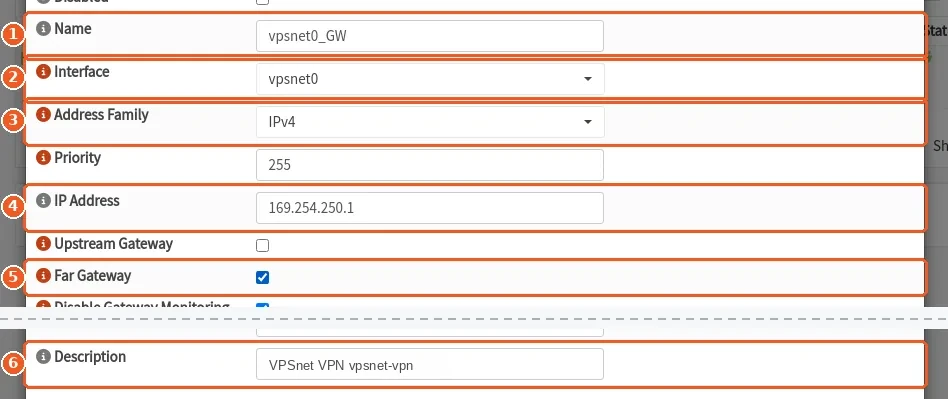
System > Gateways > Configuration > +
Pievienojiet vārteju tuneļa saskarnē. Saglabājiet un piemērojiet.
| # | Lauks | Vērtība |
|---|---|---|
| 1 | Name | saskarnes nosaukums ar _GW, piemēram, vpsnet0_GW |
| 2 | Interface | saskarnes nosaukums no ceļveža, piemēram, vpsnet0 |
| 3 | Address Family | IPv4 |
| 4 | IP Address | VPN tuneļa adrese no ceļveža (169.254.x.x) |
| 5 | Far Gateway | On |
| 6 | Description | VPSnet VPN |
10. Maršrutējiet VPSnet tīklus
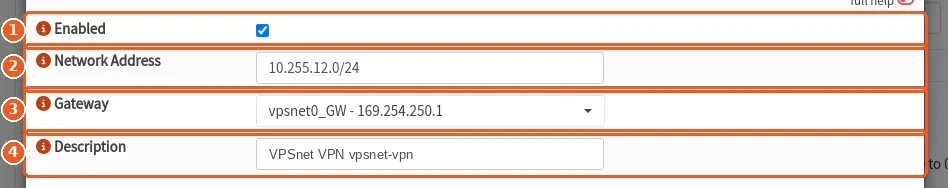
System > Routes > Configuration > +
Katram ceļvedī norādītajam VPSnet tīklam pievienojiet pa maršrutam. Saglabājiet un piemērojiet.
| # | Lauks | Vērtība |
|---|---|---|
| 1 | Enabled | On |
| 2 | Network Address | VPSnet tīkls no ceļveža |
| 3 | Gateway | tuneļa vārteja |
| 4 | Description | VPSnet VPN |
11. Atļaujiet datplūsmu no VPSnet uz biroju
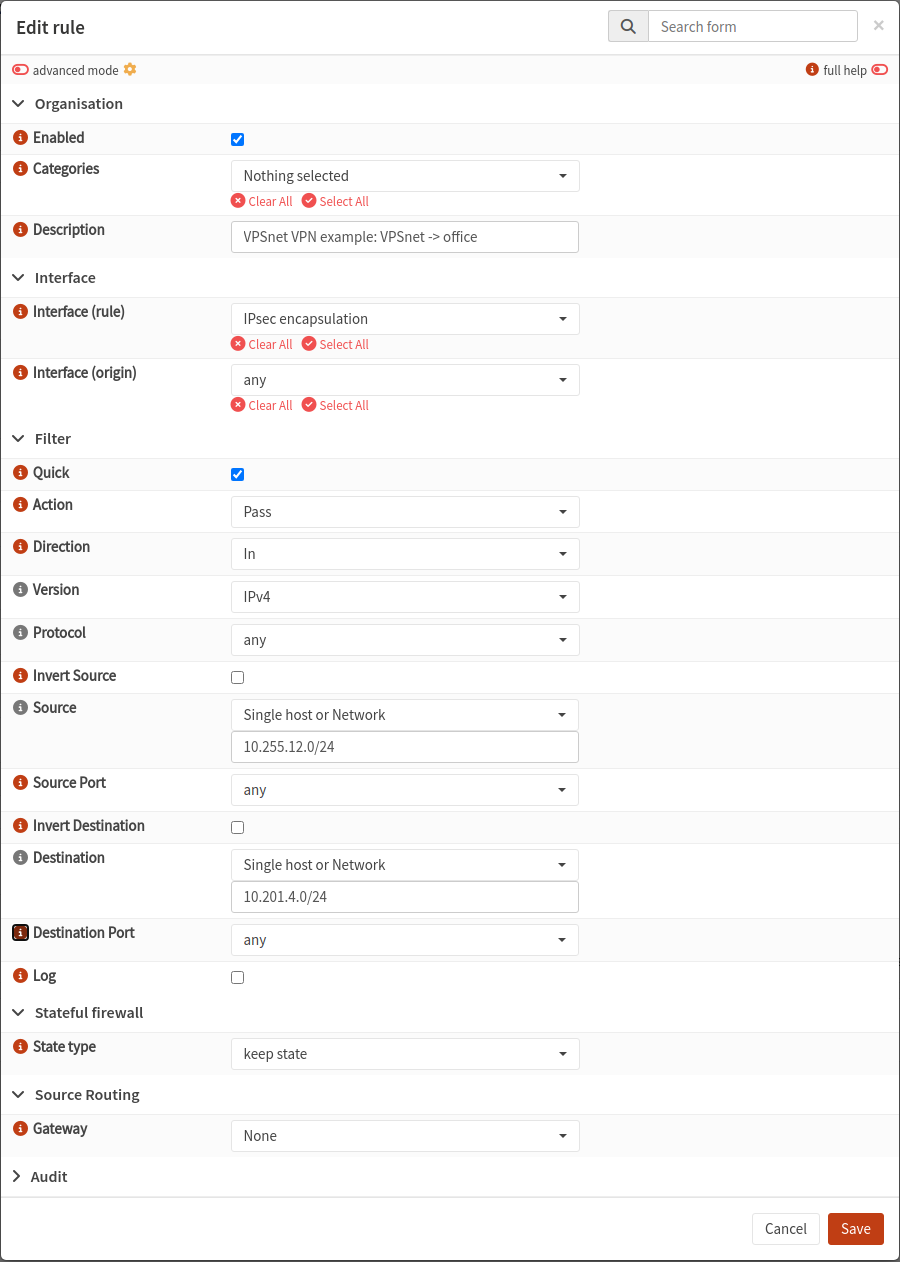
Firewall > Rules > +
OPNsense 26.7 ir viens Firewall > Rules skats. Pievienojiet noteikumu ar IPsec encapsulation (noklusējuma IPsec filtrēšana), bet Interface (origin) atstājiet any. Katram biroja tīklam – savs noteikums. Saglabājiet un piemērojiet.
| Lauks | Vērtība |
|---|---|
| Interface (rule) | IPsec encapsulation |
| Action | Pass |
| Direction | In |
| Version | IPv4 |
| Protocol | any |
| Source | VPSnet tīkls no ceļveža |
| Destination | jūsu biroja tīkls |
| Description | VPSnet VPN: VPSnet -> office |
Pārbaude un problēmas
- Panelī atveriet filiāli un nospiediet Pārbaudīt tuneli: tiek pārbaudīts, vai maršrutētājs atbild, vai atslēgas sakrīt un vai datplūsma iet.
- Savienojuma nav: pārbaudiet, vai atzīmēts Enable IPsec un vai kopīgās atslēgas identifikatori sakrīt ar Local un Remote Authentication ID. VPN > IPsec > Log File parāda, kāpēc saskaņošana neizdodas.
- Savienojums ir, bet datplūsma neiet: child jābūt ar izslēgtu Policies un tādu pašu Reqid kā tuneļa saskarnei; pārbaudiet maršrutu un noteikumu ar IPsec encapsulation.
BUJ
Kurām OPNsense versijām paredzēts šis ceļvedis?
Tas iestatīts un pārbaudīts ar OPNsense 26.7 un pastāvīgu publisko IPv4 adresi. Citās versijās daži lauki var saukties vai atrasties citādi.
Mana maršrutētāja publiskā adrese mainās. Vai tomēr varu pieslēgties?
Šis ceļvedis paredzēts pastāvīgai adresei. Pievienojot filiāli, atzīmējiet “Adrese mainās”: tad ceļvedī būs iestatījumi šim gadījumam, un tuneli būs jāsāk jūsu maršrutētājam.
Kāpēc maršrutēts (VTI) tunelis?
VPN datplūsmu sūta pēc maršrutiem. Ar tuneļa saskarni VPSnet tīklus pievienojat vai noņemat, mainot tikai maršrutus.
Pazaudēju kopīgo atslēgu. Ko darīt?
Atslēga tiek parādīta vienu reizi. Panelī atveriet filiāli un izvēlieties “Nomainīt atslēgu”: tiek izveidota jauna atslēga, tā tiek parādīta vienu reizi, un vecā pārstāj darboties nākamajā maršrutētāja pieslēgšanās reizē.
Vai tunelim vajadzīgs NAT?
Nē. VPSnet serveri redz biroja datoru adreses.