Lai pieslēgtu Linux maršrutētāju VPSnet privātajam tīklam ar WireGuard, VPSnet vadības panelī pievienojiet filiāli un lejupielādējiet tās .conf failu, tad Linux sistēmā instalējiet WireGuard rīkus, ievietojiet failu mapē /etc/wireguard, ieslēdziet IP pārsūtīšanu un palaidiet tuneli ar wg-quick – maršrutus tas izveido pats. Pārbaudīts ar Ubuntu 24.04.5 LTS un pastāvīgu publisko IPv4 adresi, savienojumu sākot maršrutētājam.
Pirms sākat
- VPSnet vadības panelī atveriet savu VPN, izvēlieties Pieslēgt filiāli (maršrutētāju), atzīmējiet Linux un nospiediet Tālāk. Ievadiet filiāles tīklus. Lauku Maršrutētāja publiskā adrese tunelim (nav obligāti) atstājiet tukšu, ja maršrutētājs ir aiz NAT vai tā adrese mainās: tad savienojumu sāk maršrutētājs – tā šis ceļvedis arī pārbaudīts.
- Uzreiz lejupielādējiet .conf failu: tajā ir maršrutētāja privātā atslēga, un tas tiek parādīts vienu reizi.
- Filiāles rindā poga Maršrutētāja iestatīšana parāda tālāk norādītās komandas ar jūsu faila īsto nosaukumu; tās nokopēsiet ar pogu Kopēt visas komandas; šis bloks neko nepalaiž, ja fails jau ir mapē /etc/wireguard.
Attēlos redzamas paraugvērtības no dokumentācijai paredzētajām adresēm. Ievadiet vērtības no sava ceļveža.
Šī ceļveža attēlos ir pārbaudes laikā iegūtā termināļa izvade, kurā adreses, nosaukumi un atslēgas aizstātas ar paraugvērtībām.
1. Instalējiet WireGuard rīkus
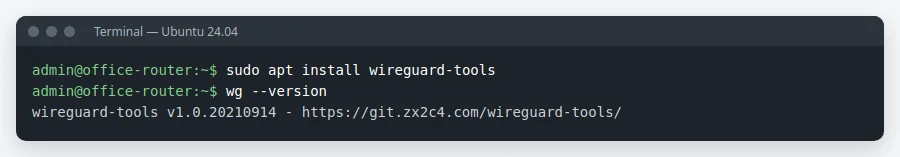
Terminal
Ubuntu un Debian sistēmās pakotne saucas wireguard-tools; pats WireGuard ir kodolā.
sudo apt install wireguard-tools
wg --version
2. Ievietojiet konfigurācijas failu
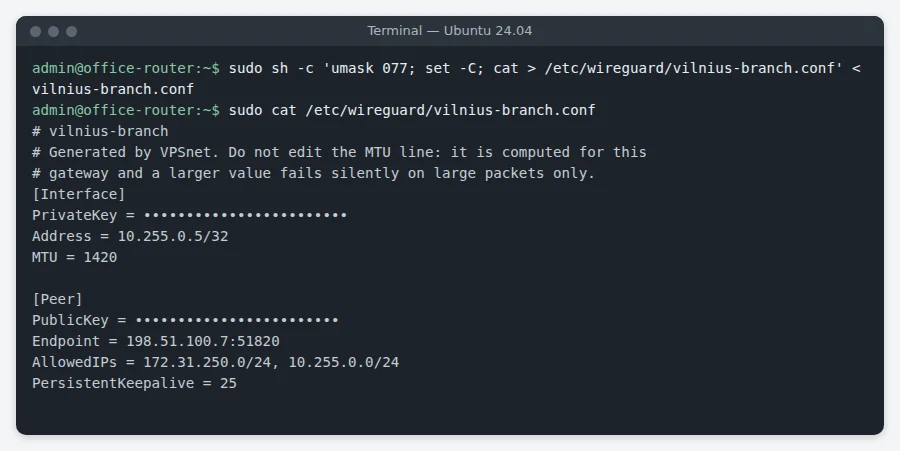
/etc/wireguard/
Lejupielādēto failu nokopējiet mapē /etc/wireguard/ ar tā paša nosaukumu tā, lai to lasītu tikai root: tajā ir maršrutētāja privātā atslēga. Pēc faila nosaukuma sauksies arī saskarne (šeit vilnius-branch). Ja šāds fails jau ir, nekas netiek kopēts un komanda to paziņo: vispirms pārdēvējiet lejupielādēto failu, lai netiktu aizstāta cita tuneļa konfigurācija.
sudo sh -c 'umask 077; set -C; cat > /etc/wireguard/vilnius-branch.conf' < vilnius-branch.conf
3. Ieslēdziet IP pārsūtīšanu
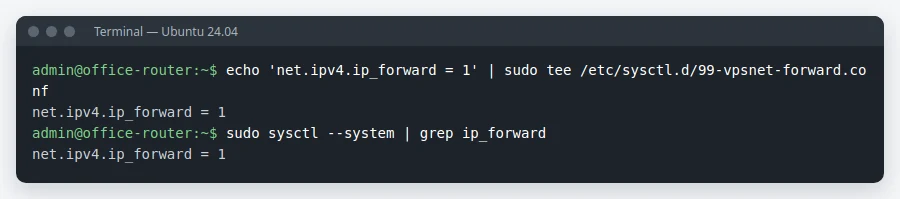
/etc/sysctl.d/99-vpsnet-forward.conf
Maršrutētājs pārsūta datplūsmu starp biroja tīklu un tuneli; iestatījums saglabājas arī pēc pārstartēšanas.
echo 'net.ipv4.ip_forward = 1' | sudo tee /etc/sysctl.d/99-vpsnet-forward.conf
sudo sysctl --system
4. Palaidiet tuneli
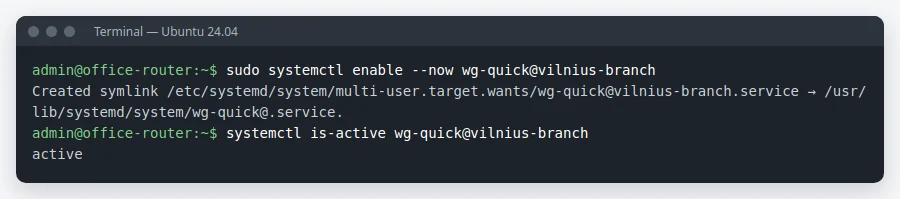
wg-quick@vilnius-branch
wg-quick ieslēdz saskarni, izveido maršrutu katrai AllowedIPs adresei un palaižas pēc katras pārstartēšanas.
sudo systemctl enable --now wg-quick@vilnius-branch
5. Pārbaudiet savienojumu
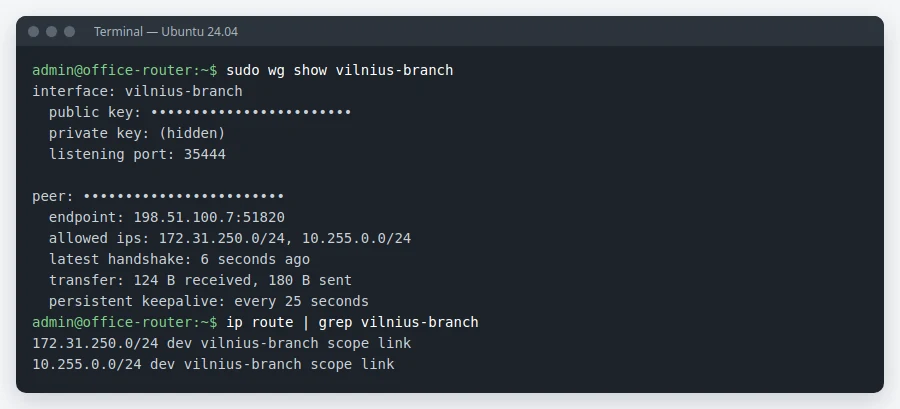
wg show
Pēdējais handshake bija pirms dažām sekundēm, un VPSnet tīkli iet caur vilnius-branch. Tad no biroja datora nopingojiet VPSnet servera privāto adresi.
sudo wg show vilnius-branch
ip route | grep vilnius-branch
Pārbaude un problēmas
- Panelī atveriet filiāli un nospiediet Pārbaudīt tuneli: tiek pārbaudīts, vai maršrutētājs atbild, vai atslēgas sakrīt un vai datplūsma iet.
- Handshake nav: pārbaudiet faila rindas Endpoint un PublicKey un vai izejošā UDP datplūsma uz VPN adresi un portu ir atļauta. journalctl -u wg-quick@vilnius-branch parāda palaišanas kļūdas.
- Handshake ir, bet biroja datori nesaņem atbildi: pārbaudiet IP pārsūtīšanu (sysctl net.ipv4.ip_forward) un vai jūsu ugunsmūris (nftables, ufw) laiž datplūsmu starp biroja un tuneļa saskarnēm, bez NAT.
BUJ
Kurām Linux sistēmām paredzēts šis ceļvedis?
Tas iestatīts un pārbaudīts ar Ubuntu 24.04.5 LTS (kodols 6.8, wireguard-tools 1.0.20210914) un pastāvīgu publisko IPv4 adresi. Citās distribūcijās atšķiras instalēšanas komanda; fails un wg-quick komandas ir tās pašas.
Kur iegūt privāto atslēgu?
Tikai .conf failā, ko panelis dod filiālei. Tas tiek parādīts vienu reizi.
Mans maršrutētājs ir aiz NAT. Vai darbosies?
Jā. Savienojumu atver maršrutētājs, un keepalive to uztur.
Vai vairākas filiāles var sasniegt cita citu?
Jā, ja VPN iestatījumos ieslēgts “Filiāles var sasniegt cita citu”. Tad citu filiāļu tīkli tiek pievienoti AllowedIPs: vēlreiz atveriet “Maršrutētāja iestatīšana” un pievienojiet tos maršrutētājā.
Vai tunelim vajadzīgs NAT?
Nē. VPSnet serveri redz biroja datoru adreses.