Norėdami prijungti OPNsense prie VPSnet privataus tinklo per WireGuard, VPSnet valdymo skydelyje pridėkite padalinį ir atsisiųskite jo .conf failą, tada OPNsense sukurkite WireGuard instance su privačiu raktu iš to failo, pridėkite VPN kaip peer, įjunkite WireGuard ir ugniasienėje leiskite serverių srautą. Maršrutus OPNsense sukuria pats. Rodoma OPNsense 26.7, kurioje WireGuard yra įdiegtas.
Prieš pradedant
- VPSnet valdymo skydelyje atidarykite savo VPN, pasirinkite Prijungti padalinį (maršrutizatorių), pažymėkite OPNsense, skiltyje Jungtis per palikite WireGuard ir spauskite Toliau. Įveskite padalinio tinklus ir pasirinkite serverius, kuriuos jis galės pasiekti.
- Iškart atsisiųskite .conf failą: jame yra maršrutizatoriaus privatus raktas, o failas rodomas tik vieną kartą.
- Palikite atidarytas skydelio reikšmes maršrutizatoriui: VPN adresą ir portą, VPN viešąjį raktą, tunelio adresą, į tunelį siunčiamus adresus (AllowedIPs) ir keepalive.
Paveikslėliuose rodomos pavyzdinės reikšmės (dokumentacijai skirti adresai). Įveskite reikšmes iš savo instrukcijos skydelyje.
1. Sukurkite instance
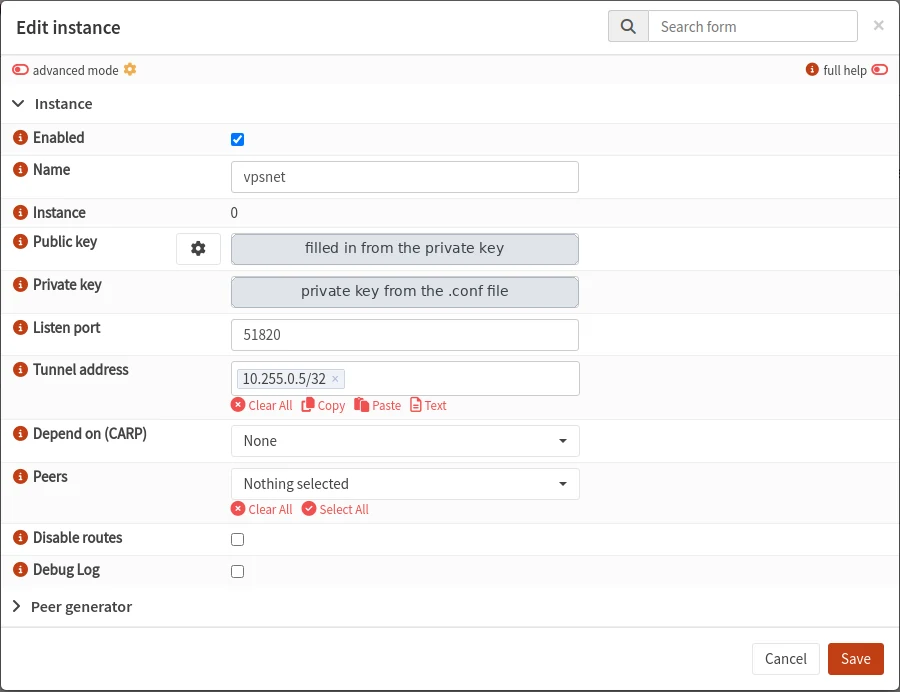
VPN > WireGuard > Instances > +
Įklijuokite privatų raktą iš .conf failo; viešasis raktas užsipildys pats. Listen port įrašykite tik tada, jei skydelis jį rodo. Išsaugokite.
| Laukas | Reikšmė |
|---|---|
| Name | vpsnet |
| Private key | privatus raktas iš .conf failo |
| Listen port | portas iš skydelio, jei jis rodomas |
| Tunnel address | tunelio adresas iš skydelio (/32) |
2. Pridėkite VPN kaip peer
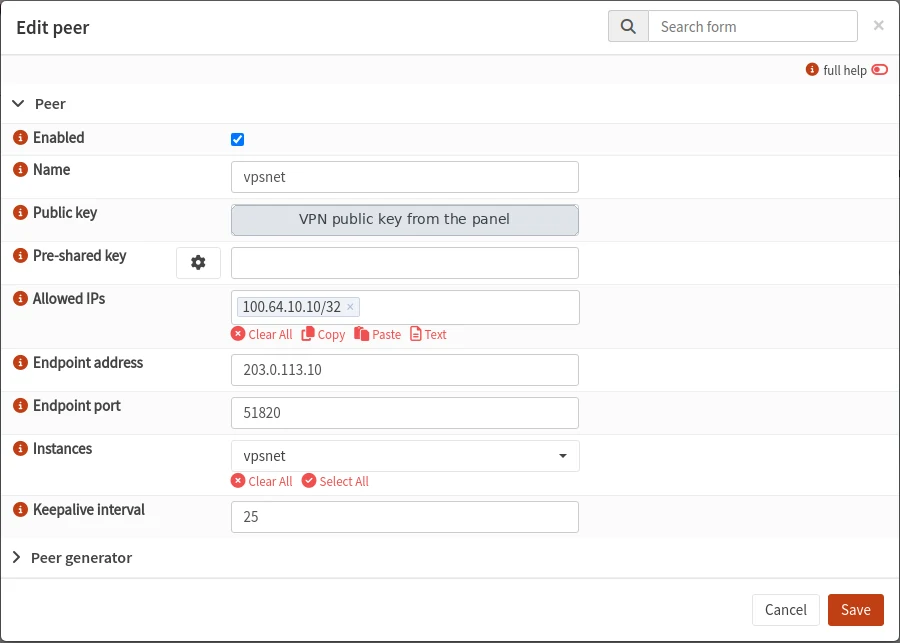
VPN > WireGuard > Peers > +
Įrašykite visus AllowedIPs adresus iš skydelio. Lauke Instances pasirinkite 1 žingsnyje sukurtą instance. Išsaugokite.
| Laukas | Reikšmė |
|---|---|
| Name | vpsnet |
| Public key | VPN viešasis raktas iš skydelio |
| Allowed IPs | AllowedIPs adresai iš skydelio |
| Endpoint address | VPN adresas iš skydelio |
| Endpoint port | VPN portas iš skydelio |
| Instances | 1 žingsnio instance |
| Keepalive interval | keepalive iš skydelio (25) |
3. Įjunkite WireGuard
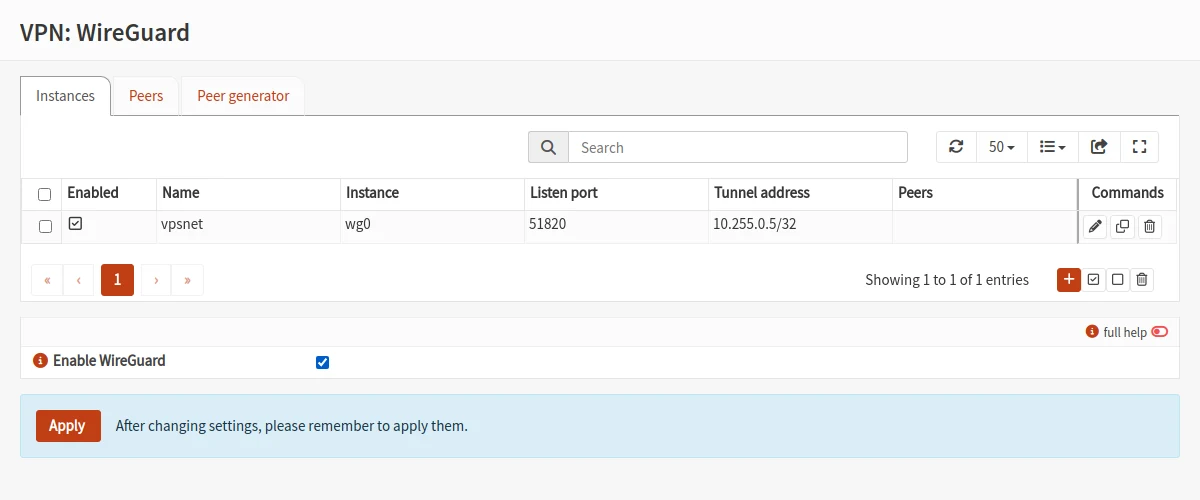
VPN > WireGuard > Instances
Pažymėkite Enable WireGuard ir spauskite Apply. Maršrutus į AllowedIPs adresus OPNsense sukuria pats (Disable routes palikite nepažymėtą), todėl šliuzo ar statinio maršruto nereikia.
| Laukas | Reikšmė |
|---|---|
| Enable WireGuard | On |
4. Leiskite srautą iš serverių
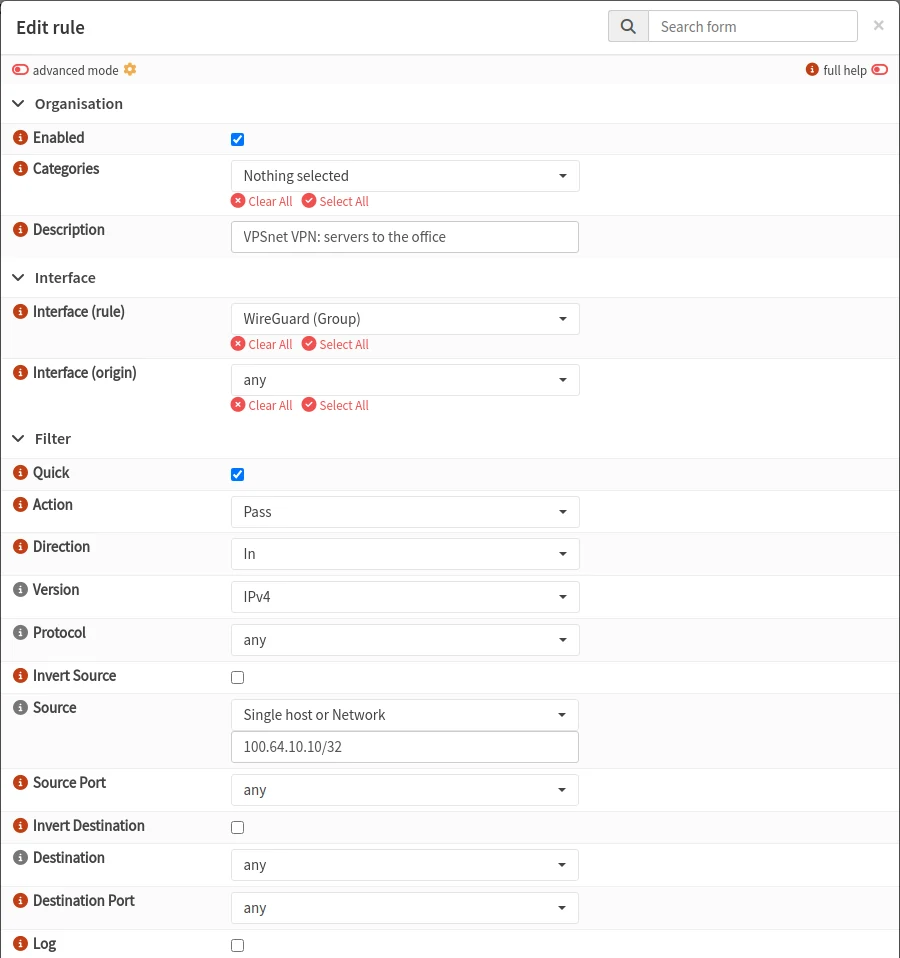
Firewall > Rules > +
Pridėkite taisyklę su WireGuard (Group), kad VPSnet serveriai pasiektų biurą. Išsaugokite ir pritaikykite. Šiam tuneliui neįjunkite NAT: serveriai mato biuro kompiuterių adresus.
| Laukas | Reikšmė |
|---|---|
| Interface (rule) | WireGuard (Group) |
| Action | Pass |
| Direction | In |
| Version | IPv4 |
| Source | serverių adresai (AllowedIPs) |
| Destination | any |
5. Patikrinkite ryšį
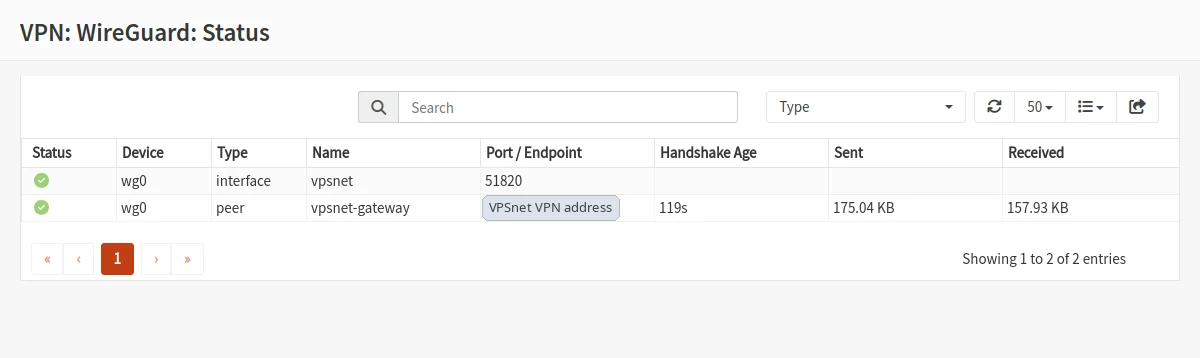
VPN > WireGuard > Status
Prie peer matyti neseniai įvykęs handshake, o Sent ir Received skaitikliai didėja. Tada iš biuro kompiuterio paleiskite ping į VPSnet serverio privatų adresą.
| Laukas | Reikšmė |
|---|---|
| Handshake Age | mažiau nei 3 minutės |
Patikra ir galimos problemos
- Skydelyje atidarykite padalinį ir spauskite Tikrinti tunelį: patikrinama, ar maršrutizatorius atsako, ar sutampa raktai ir ar eina srautas.
- Handshake nėra: patikrinkite endpoint adresą ir portą, VPN viešąjį raktą ir ar privatus raktas paimtas iš .conf failo.
- Handshake yra, bet ping nepraeina: patikrinkite Allowed IPs, Pass taisyklę su WireGuard (Group) ir ar instance nustatyme išjungta Disable routes.
DUK
Kur gauti privatų raktą?
Tik .conf faile, kurį skydelis sukuria padaliniui. Failas rodomas vieną kartą.
Mano maršrutizatorius yra už NAT. Ar veiks?
Taip. Ryšį užmezga maršrutizatorius, o keepalive jį palaiko.
Ar keli padaliniai gali pasiekti vienas kitą?
Taip, kai VPN nustatymuose įjungta „Padaliniai gali pasiekti vienas kitą“. Tada kitų padalinių tinklai pridedami prie AllowedIPs.
Ar tuneliui reikia NAT?
Ne. VPSnet serveriai mato biuro kompiuterių adresus.