Norėdami prijungti FortiGate prie VPSnet privataus tinklo, VPSnet valdymo skydelyje pridėkite padalinį, tada FortiGate sukurkite „Custom“ tipo IPsec IKEv2 tunelį (route-based) su reikšmėmis iš skydelio instrukcijos, pridėkite adresų objektus, statinį maršrutą ir dvi ugniasienės taisykles. Gidas išbandytas su FortiOS 8.0.2 ir pastoviu viešuoju IPv4 adresu.
Prieš pradedant
- VPSnet valdymo skydelyje atidarykite savo VPN, pasirinkite Prijungti padalinį (maršrutizatorių), pažymėkite FortiGate ir spauskite Toliau. Įveskite padalinio tinklus ir maršrutizatoriaus viešąjį IPv4 adresą.
- Iškart nusikopijuokite bendrąjį raktą (PSK): jis rodomas vieną kartą.
- Palikite atidarytą padalinio langą Maršrutizatoriaus nustatymo instrukcija, kortelę Naršyklėje: ten jau įrašyti jūsų VPN adresas, tunelio adresai ir tinklai.
Paveikslėliuose rodomos pavyzdinės reikšmės (dokumentacijai skirti adresai). Įveskite reikšmes iš savo instrukcijos skydelyje.
1. Sukurkite tunelį
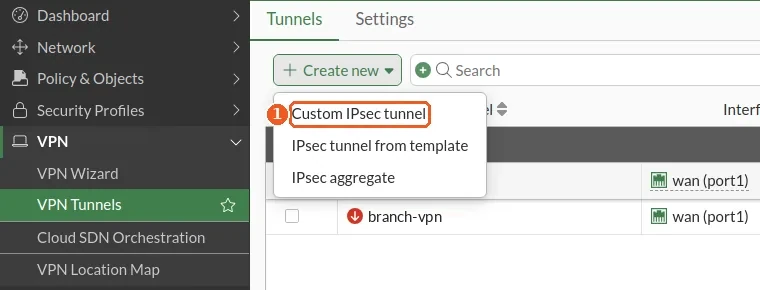
VPN > VPN Tunnels > Create new
Spauskite Create new ir pasirinkite Custom IPsec tunnel: atsidarys tunelio forma.
| # | Laukas | Reikšmė |
|---|---|---|
| 1 | Custom IPsec tunnel | pasirinkite |
2. Tunelis: Network
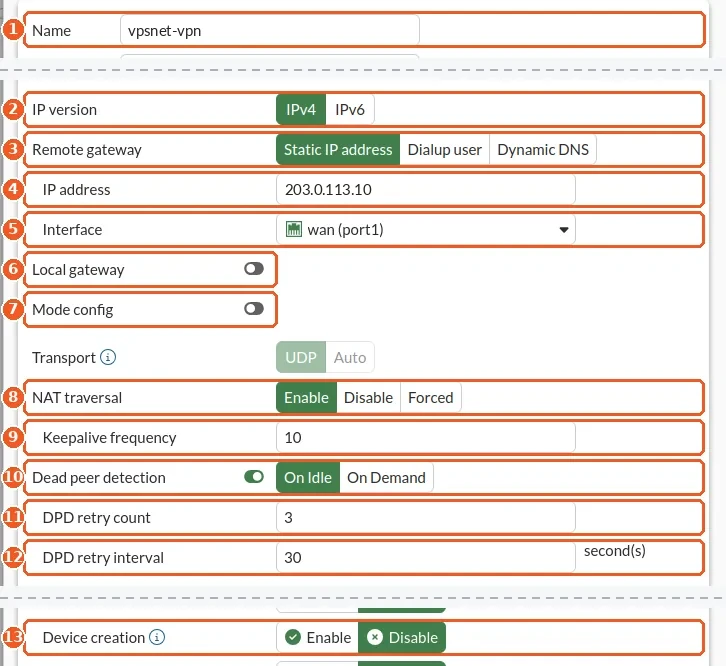
VPN > VPN Tunnels > Custom IPsec tunnel > Network
Pavadinimas – ne ilgesnis nei 15 simbolių: taip vadinsis ir tunelio sąsaja. Device creation rasite skiltyje Advanced network settings.
| # | Laukas | Reikšmė |
|---|---|---|
| 1 | Name | tunelio pavadinimas iš instrukcijos |
| 2 | IP version | IPv4 |
| 3 | Remote gateway | Static IP address |
| 4 | IP address | VPN adresas iš instrukcijos |
| 5 | Interface | jūsų WAN sąsaja |
| 6 | Local gateway | Off |
| 7 | Mode config | Off |
| 8 | NAT traversal | Enable |
| 9 | Keepalive frequency | 10 |
| 10 | Dead peer detection | On Idle |
| 11 | DPD retry count | 3 |
| 12 | DPD retry interval | 30 (arba instrukcijoje nurodyta reikšmė) |
| 13 | Device creation | Disable |
3. Tunelis: Authentication
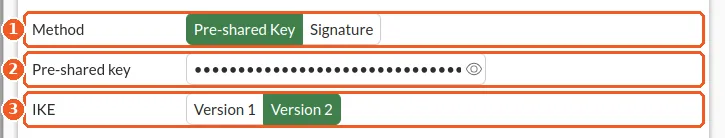
VPN > VPN Tunnels > Custom IPsec tunnel > Authentication
Įklijuokite bendrąjį raktą iš skydelio ir pasirinkite IKE versiją 2.
| # | Laukas | Reikšmė |
|---|---|---|
| 1 | Method | Pre-shared Key |
| 2 | Pre-shared key | bendrasis raktas (rodomas vieną kartą) |
| 3 | IKE | Version 2 |
4. Tunelis: Phase 1 proposal
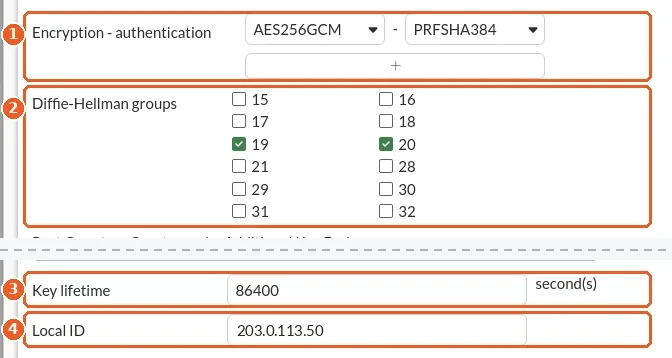
VPN > VPN Tunnels > Custom IPsec tunnel > Phase 1 proposal
Palikite vieną šifravimo eilutę, kitas pašalinkite ×. Pažymėkite tik dvi Diffie-Hellman grupes.
| # | Laukas | Reikšmė |
|---|---|---|
| 1 | Encryption - authentication | AES256GCM - PRFSHA384 |
| 2 | Diffie-Hellman groups | 19, 20 |
| 3 | Key lifetime | 86400 (arba instrukcijoje nurodyta reikšmė) |
| 4 | Local ID | jūsų viešasis IPv4 adresas (būtinas, kai FortiGate yra už NAT) |
5. Phase 2 selektorius
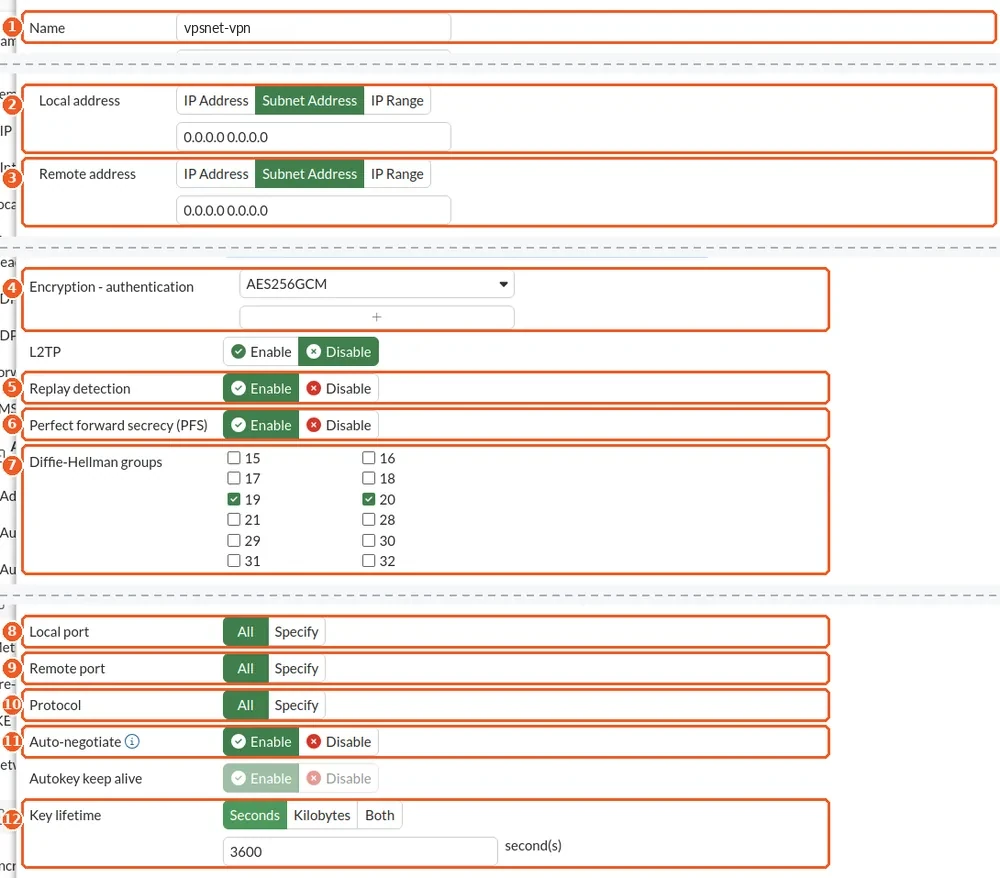
VPN > VPN Tunnels > Custom IPsec tunnel > Phase 2 selectors > Create new
Šifravimas ir kiti nustatymai yra skiltyje Advanced. OK uždaro selektorių; tada spauskite OK ir tunelio formoje.
| # | Laukas | Reikšmė |
|---|---|---|
| 1 | Name | tunelio pavadinimas iš instrukcijos |
| 2 | Local address | Subnet Address 0.0.0.0/0.0.0.0 |
| 3 | Remote address | Subnet Address 0.0.0.0/0.0.0.0 |
| 4 | Encryption - authentication | AES256GCM |
| 5 | Replay detection | Enable |
| 6 | Perfect forward secrecy (PFS) | Enable |
| 7 | Diffie-Hellman groups | 19, 20 |
| 8 | Local port | All |
| 9 | Remote port | All |
| 10 | Protocol | All |
| 11 | Auto-negotiate | Enable |
| 12 | Key lifetime | Seconds: 3600 (arba instrukcijoje nurodyta reikšmė) |
6. Biuro tinklo adresas
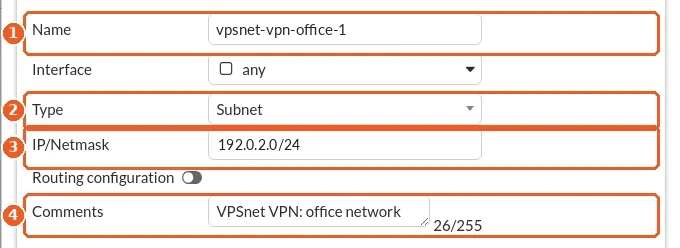
Policy & Objects > Addresses > Create new
Kiekvienam biuro tinklui – po adreso objektą: instrukcijoje jie sunumeruoti -office-1, -office-2 ir t. t.
| # | Laukas | Reikšmė |
|---|---|---|
| 1 | Name | tunelio pavadinimas su -office-1 |
| 2 | Type | Subnet |
| 3 | IP/Netmask | jūsų biuro tinklas |
| 4 | Comments | VPSnet VPN: office network |
7. VPSnet tinklo adresas
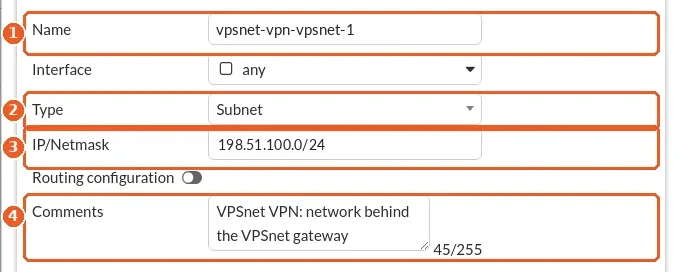
Policy & Objects > Addresses > Create new
Kiekvienam instrukcijoje nurodytam VPSnet tinklui – po adreso objektą.
| # | Laukas | Reikšmė |
|---|---|---|
| 1 | Name | tunelio pavadinimas su -vpsnet-1 |
| 2 | Type | Subnet |
| 3 | IP/Netmask | VPSnet tinklas iš instrukcijos |
| 4 | Comments | VPSnet VPN: network behind the VPSnet gateway |
8. Biuro adresų grupė
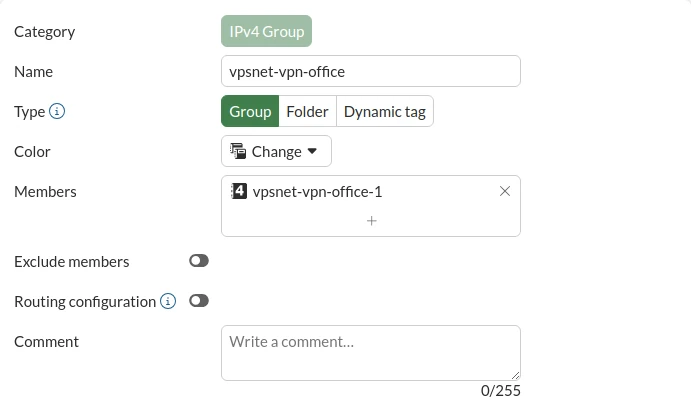
Policy & Objects > Addresses > Address Group > Create new
Sukurkite biuro adresų objektų grupę: ją naudoja 11 ir 12 žingsnių taisyklės.
| Laukas | Reikšmė |
|---|---|
| Name | tunelio pavadinimas su -office |
| Type | Group |
| Members | visi -office-N adresai |
9. VPSnet adresų grupė
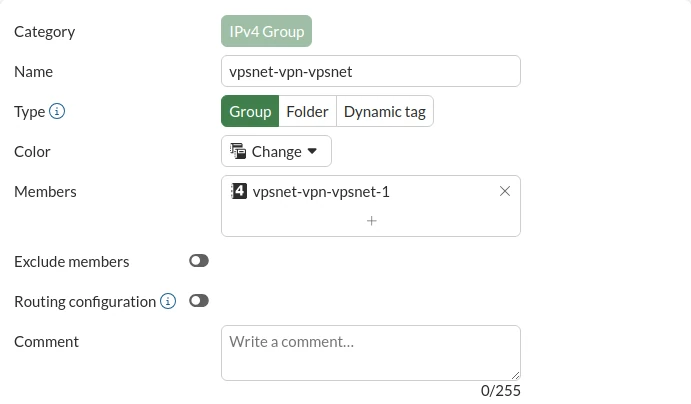
Policy & Objects > Addresses > Address Group > Create new
Sukurkite VPSnet adresų objektų grupę.
| Laukas | Reikšmė |
|---|---|
| Name | tunelio pavadinimas su -vpsnet |
| Type | Group |
| Members | visi -vpsnet-N adresai |
10. Maršrutai į VPSnet tinklus
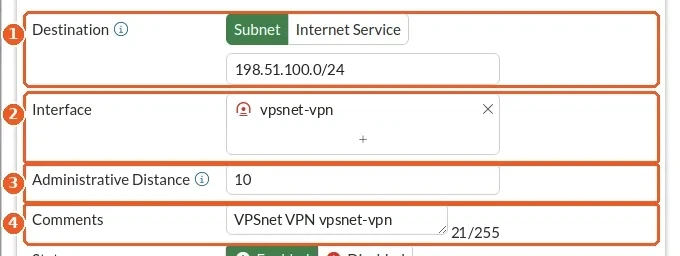
Network > Static Routes > Create new
Kiekvienam VPSnet tinklui – po maršrutą per tunelio sąsają. Šliuzo adreso nereikia.
| # | Laukas | Reikšmė |
|---|---|---|
| 1 | Destination | VPSnet tinklas iš instrukcijos |
| 2 | Interface | tunelis |
| 3 | Administrative Distance | 10 |
| 4 | Comments | VPSnet VPN |
11. Taisyklė: biuras į VPSnet
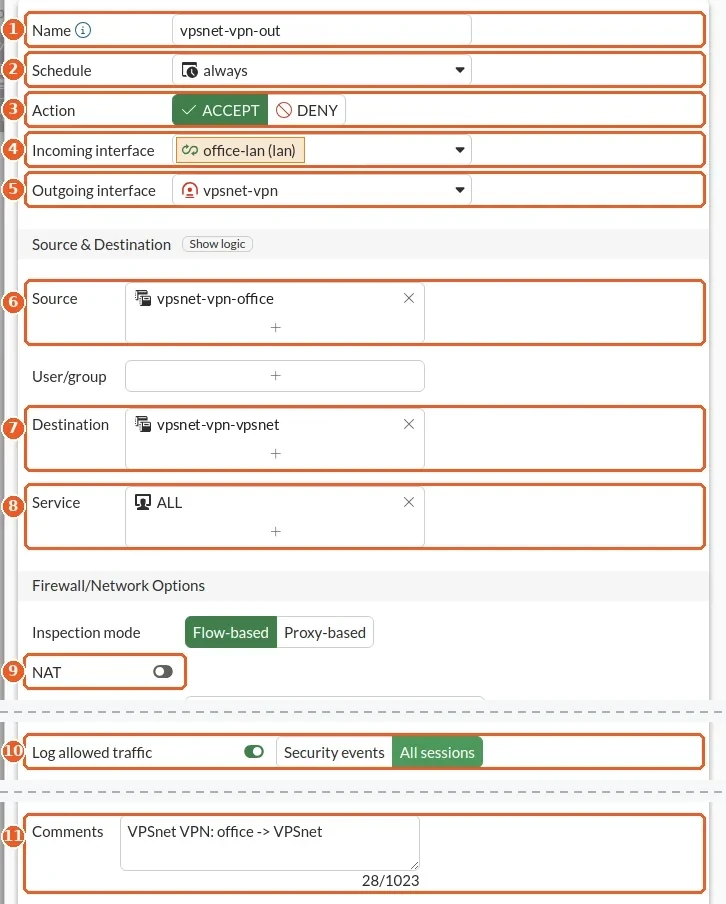
Policy & Objects > Firewall Policy > Create new
NAT lieka išjungtas: VPSnet serveriai mato biuro kompiuterių adresus.
| # | Laukas | Reikšmė |
|---|---|---|
| 1 | Name | tunelio pavadinimas su -out |
| 2 | Schedule | always |
| 3 | Action | ACCEPT |
| 4 | Incoming interface | jūsų LAN sąsaja |
| 5 | Outgoing interface | tunelis |
| 6 | Source | biuro grupė |
| 7 | Destination | VPSnet grupė |
| 8 | Service | ALL |
| 9 | NAT | Off |
| 10 | Log allowed traffic | All sessions |
| 11 | Comments | VPSnet VPN: office -> VPSnet |
12. Taisyklė: VPSnet į biurą
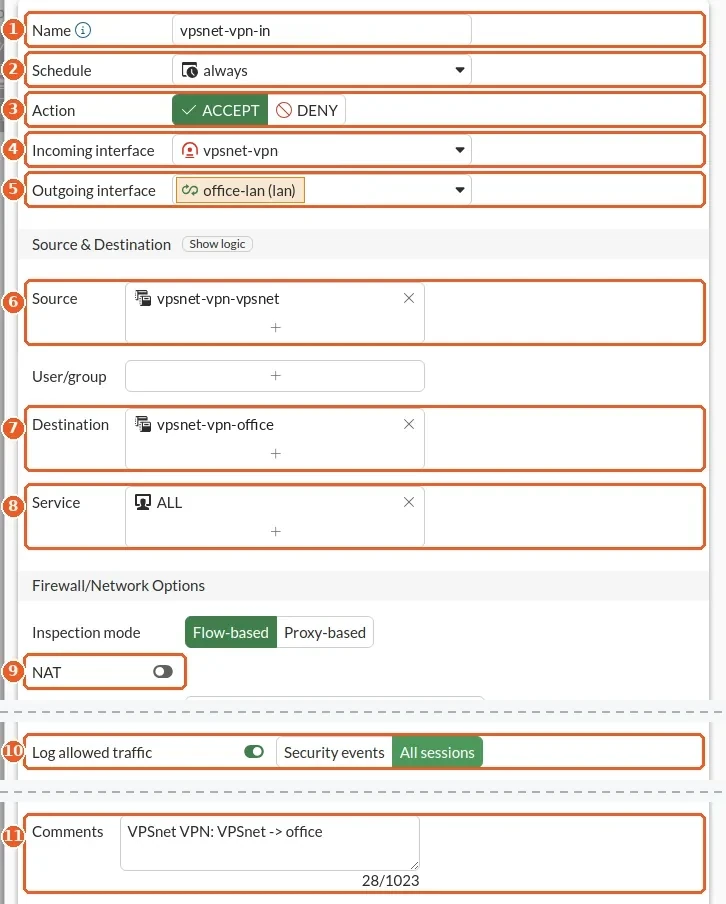
Policy & Objects > Firewall Policy > Create new
Ta pati taisyklė priešinga kryptimi.
| # | Laukas | Reikšmė |
|---|---|---|
| 1 | Name | tunelio pavadinimas su -in |
| 2 | Schedule | always |
| 3 | Action | ACCEPT |
| 4 | Incoming interface | tunelis |
| 5 | Outgoing interface | jūsų LAN sąsaja |
| 6 | Source | VPSnet grupė |
| 7 | Destination | biuro grupė |
| 8 | Service | ALL |
| 9 | NAT | Off |
| 10 | Log allowed traffic | All sessions |
| 11 | Comments | VPSnet VPN: VPSnet -> office |
Patikra ir galimos problemos
- Skydelyje atidarykite padalinį ir spauskite Tikrinti tunelį: patikrinama, ar maršrutizatorius atsako, ar sutampa raktai ir ar eina srautas.
- VPN > VPN Tunnels rodo tunelį kaip Up. Jei jis lieka išjungtas, pažymėkite jį ir pasirinkite Bring up. Komandinėje eilutėje
diagnose vpn ike gateway list name TUNNEL(TUNNEL – tunelio pavadinimas) parodo derybų eigą. - Tunelis veikia, bet ping nepraeina: patikrinkite statinį maršrutą per tunelį, abi taisykles ir ar išjungtas NAT.
DUK
Kurioms FortiGate (FortiOS) versijoms skirtas šis gidas?
Gidas parengtas ir išbandytas su FortiGate (FortiOS) 8.0.2, kai viešasis IPv4 adresas pastovus. Kitose versijose kai kurie laukai gali vadintis kitaip arba būti kitoje vietoje.
Ar galiu naudoti komandinę eilutę?
Taip. Instrukcijoje yra kortelė „Komandos“ su tais pačiais nustatymais, paruoštais įklijuoti; joje pasirinkite savo FortiOS versiją.
Kodėl tunelio pavadinimas – ne ilgesnis nei 15 simbolių?
FortiOS jį naudoja kaip tunelio sąsajos pavadinimą, o sąsajų pavadinimai – ne ilgesni nei 15 simbolių.
Mano maršrutizatoriaus viešasis adresas keičiasi. Ar vis tiek galiu prisijungti?
Šis gidas skirtas pastoviam adresui – tokį atvejį išbandėme. Pridėdami padalinį pažymėkite „Adresas keičiasi“: tada instrukcijoje bus nustatymai šiam atvejui ir tapatybė, kurią reikia įrašyti į Local ID; tunelį pradeda pats FortiGate.
Pamečiau bendrąjį raktą. Ką daryti?
Raktas rodomas vieną kartą. Skydelyje atidarykite padalinį ir pasirinkite „Pakeisti raktą“: sukuriamas naujas raktas, jis parodomas vieną kartą, o senasis nustoja veikti, kai maršrutizatorius jungiasi kitą kartą.
Ar tuneliui reikia NAT?
Ne. VPSnet serveriai mato biuro kompiuterių adresus.